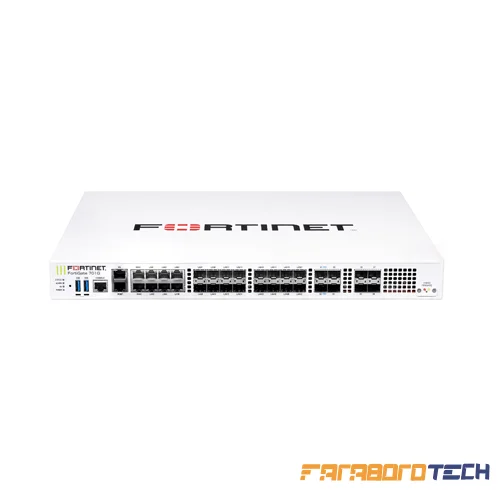
فایروال فورتیگیت FortiGate FG-700G
Fortinet FortiGate FG-700G یک فایروال نسل جدید
Enterprise برای سازمانهای بزرگ، پردیسهای سازمانی، شبکههای پرترافیک،
دیتاسنترها و زیرساختهای چندشعبهای است که به ترکیبی از
توان پردازشی بالا، امنیت پیشرفته، IPsec VPN، SSL Inspection،
Secure SD-WAN و ارتباطات پرسرعت تا 25GE نیاز دارند.
FG-700G با استفاده از پردازندههای اختصاصی Fortinet شامل
Network Processor 7 (NP7) و
Security Processor 5 (SP5) برای پردازش همزمان
Networking و Security طراحی شده و طبق مشخصات رسمی Fortinet،
Firewall Throughput آن تا 164Gbps و Threat Protection آن تا 26Gbps میرسد.
بررسی FortiGate FG-700G؛ فایروال Enterprise برای شبکههای پرترافیک
در انتخاب یک فایروال سازمانی، نگاه کردن به عدد Firewall Throughput بهتنهایی
میتواند گمراهکننده باشد. آنچه در شبکه واقعی اهمیت دارد Performance دستگاه
زمانی است که IPS، Application Control، Malware Protection، SSL Inspection،
VPN و Logging وارد مدار میشوند.
اینجاست که جایگاه FG-700G مشخص میشود. این مدل طبق Product Matrix رسمی
Fortinet تا 38Gbps IPS Throughput،
تا 29Gbps NGFW Throughput و
تا 26Gbps Threat Protection Throughput ارائه میدهد.
بنابراین FG-700G بیشتر برای سازمانی معنا پیدا میکند که واقعاً ترافیک چندگیگابیتی،
کاربران زیاد، VLANهای متعدد، ارتباط بین شعب، SSL Inspection و Policyهای امنیتی
سنگین دارد؛ نه یک دفتر کوچک با یک اینترنت ساده.
نقطه قوت اصلی FortiGate 700G
FG-700G فقط یک فایروال سریع نیست. ترکیب پورتهای 5GE، 10GE و 25GE،
توان Threat Protection بالا، IPsec VPN تا 55Gbps، دو منبع تغذیه،
FortiOS و Fortinet Security Fabric باعث شده این مدل برای طراحی
Security Edge در سطح Enterprise مناسب باشد.
پردازندههای NP7 و SP5؛ دلیل Performance بالای FG-700G
Fortinet در FortiGate 700G از معماری ASIC اختصاصی خود استفاده کرده است.
این سری با Network Processor 7 یا NP7 و
Security Processor 5 یا SP5 طراحی شده است.
هدف این معماری این است که وظایف سنگین Networking و Security فقط بر عهده
یک CPU عمومی قرار نگیرند. پردازشهایی مانند Firewall، IPsec، شناسایی
Application و بخش مهمی از عملیات امنیتی میتوانند توسط سختافزارهای اختصاصی
Fortinet شتاب داده شوند.
در شبکههای Enterprise که چندین سرویس امنیتی بهصورت همزمان فعال هستند،
این تفاوت معماری اهمیت زیادی پیدا میکند؛ زیرا هدف فقط عبور دادن Packet نیست،
بلکه بررسی و کنترل امن ترافیک با حداقل ایجاد گلوگاه است.
Firewall Throughput تا 164Gbps؛ اما این عدد را درست تفسیر کنید
حداکثر Firewall Throughput اعلامشده برای FG-700G در تست UDP با Packet Sizeهای
1518، 512 و 64 بایت بهترتیب حدود
164 / 163 / 145Gbps است.
اما این عدد به معنی Performance برابر 164Gbps با تمام قابلیتهای امنیتی فعال نیست.
وقتی IPS، Application Control، Malware Protection و سایر سرویسهای امنیتی
فعال میشوند، معیارهای NGFW و Threat Protection تصویر واقعیتری از ظرفیت
امنیتی دستگاه ارائه میکنند.
برای انتخاب فایروال این اعداد را با هم ببینید:
Firewall: تا 164Gbps |
IPS: تا 38Gbps |
NGFW: تا 29Gbps |
Threat Protection: تا 26Gbps |
SSL Inspection: تا 14Gbps |
IPsec VPN: تا 55Gbps
Threat Protection تا 26Gbps؛ عدد مهمتر برای شبکه واقعی
یکی از مهمترین مشخصات FG-700G، ظرفیت
Threat Protection تا 26Gbps است.
Fortinet این معیار را با Firewall، IPS، Application Control،
Malware Protection و Logging فعال و با Enterprise Mix Traffic اندازهگیری میکند.
به همین دلیل برای بسیاری از پروژههای واقعی، Threat Protection معیار کاربردیتری
نسبت به Firewall Throughput خام است.
اگر قرار است سازمان IPS، کنترل اپلیکیشن، Anti-Malware و سایر قابلیتهای امنیتی
را واقعاً فعال کند، Sizing دستگاه باید بر اساس چنین معیارهایی انجام شود.
IPS Throughput تا 38Gbps
FG-700G طبق مشخصات فعلی Fortinet دارای
IPS Throughput تا 38Gbps در Enterprise Mix است.
Intrusion Prevention System برای شناسایی و جلوگیری از Exploitها و حملات شبکه
استفاده میشود و در سازمانی که سرویسهای اینترنتی، سرورها، کاربران متعدد یا
ارتباطات بین شعب دارد، یکی از لایههای اصلی امنیت شبکه محسوب میشود.
برای استفاده مؤثر از IPS، علاوه بر توان سختافزاری دستگاه باید سرویس امنیتی
FortiGuard مناسب و Signatureهای بهروز نیز در طراحی لحاظ شوند.
NGFW Throughput تا 29Gbps
NGFW Throughput اعلامشده برای FortiGate FG-700G تا
29Gbps است.
Fortinet این معیار را با Firewall، IPS و Application Control فعال و با
Enterprise Mix Traffic اندازهگیری میکند. بنابراین این عدد برای سازمانی که
میخواهد علاوه بر فایروالینگ ساده، روی نوع Application و تهدیدات شبکه نیز
کنترل داشته باشد اهمیت زیادی دارد.
SSL Inspection تا 14Gbps؛ یکی از مهمترین معیارهای انتخاب
بخش بزرگی از ترافیک امروزی رمزنگاریشده است و بدون SSL/TLS Inspection،
فایروال دید محدودتری نسبت به محتوای داخل ارتباطات رمزنگاریشده خواهد داشت.
FG-700G طبق Product Matrix فعلی Fortinet تا
14Gbps SSL Inspection Throughput
در شرایط تست مشخص ارائه میدهد.
در پروژهای که SSL Deep Inspection بهصورت گسترده فعال میشود، این عدد باید
جدی گرفته شود. خرید فایروال فقط بر اساس 164Gbps Firewall Throughput و نادیده
گرفتن ظرفیت SSL Inspection میتواند به Sizing اشتباه منجر شود.
IPsec VPN تا 55Gbps برای ارتباط امن شعب و سایتها
FortiGate FG-700G تا 55Gbps IPsec VPN Throughput
در شرایط تست رسمی Fortinet ارائه میدهد.
این ظرفیت برای سازمانهایی اهمیت دارد که چندین شعبه، دیتاسنتر، سایت Disaster Recovery،
Cloud Environment یا ارتباط Site-to-Site پرظرفیت دارند.
FG-700G همچنین تا 2,000 Gateway-to-Gateway IPsec Tunnel
و تا 50,000 Client-to-Gateway IPsec Tunnel را طبق مشخصات
فعلی Product Matrix پشتیبانی میکند.
28 میلیون Session همزمان و 700 هزار Session جدید در ثانیه
طبق Product Matrix سپتامبر 2026 Fortinet، FG-700G از
28 میلیون Concurrent Session و تا
700,000 New Session در ثانیه پشتیبانی میکند.
این اعداد در محیطهایی با تعداد زیاد Client، Application، Server،
IoT Device، ارتباطات اینترنتی و ترافیک East-West اهمیت پیدا میکنند.
تعداد کاربر قابل پشتیبانی را نباید مستقیماً از Concurrent Session استخراج کرد.
یک کاربر میتواند همزمان دهها یا صدها Session ایجاد کند و نوع Application،
SSL Inspection، VPN و Security Profileها نیز روی Sizing نهایی تأثیر دارند.
پورتهای 25GE، 10GE، 5GE و Gigabit در FG-700G
یکی از نقاط قوت مهم FortiGate 700G تنوع Interfaceهای آن است.
این مدل برای شبکههایی طراحی شده که دیگر نمیتوان همه ارتباطات Core،
Distribution، WAN و Server را روی Gigabit Ethernet محدود کرد.
Interfaceهای FG-700G:
- 4× 25GE SFP28
- 4× 10GE SFP+
- 16× GE SFP
- 8× 5GE RJ45
- 1× 2.5GE RJ45
- 1× GE RJ45
وجود 25GE به FG-700G اجازه میدهد در معماریهایی با Core Switch،
Server Farm، شبکههای Storage یا Uplinkهای پرظرفیت بدون محدود شدن به 1GbE
یا 10GbE مورد استفاده قرار گیرد.
Secure SD-WAN در FortiGate FG-700G
FG-700G میتواند همزمان نقش NGFW و Secure SD-WAN Gateway را در شبکه سازمانی
بر عهده بگیرد.
در سازمانهایی که چند ISP، MPLS، اینترنت اختصاصی یا لینکهای ارتباطی مختلف دارند،
Secure SD-WAN امکان انتخاب مسیر بر اساس وضعیت لینک و نیاز Application را فراهم میکند.
مزیت اصلی این معماری، همگرایی Networking و Security است؛ یعنی تصمیمگیری
برای مسیر ترافیک و اعمال Policyهای امنیتی در یک Platform انجام میشود.
FortiGuard؛ سختافزار FG-700G فقط بخشی از راهکار است
خرید FG-700G بدون طراحی لایسنس FortiGuard برای یک پروژه امنیتی Enterprise
تصمیم کاملی نیست.
بسته به Bundle انتخابی، سرویسهای FortiGuard میتوانند قابلیتهایی مانند IPS،
Anti-Malware، Web/DNS Security، Application Control و سایر سرویسهای
امنیتی و Threat Intelligence را فراهم کنند.
برای انتخاب صحیح Bundle پیشنهاد میشود راهنمای
لایسنس FortiGuard و انتخاب Bundle مناسب FortiGate
را مطالعه کنید.
FortiSentry؛ حفاظت سختافزاری از فایلهای حیاتی سیستم
یکی از قابلیتهای قابل توجه سری FortiGate 700G،
FortiSentry است.
Fortinet آن را یک ماژول سختافزاری Out-of-Band معرفی میکند که فایلسیستم
و فایلهای حیاتی سیستم را بهصورت مستقل مانیتور میکند تا تغییرات یا دسترسیهای
غیرمجاز بهتر شناسایی شوند.
این قابلیت جایگزین Patch Management یا Hardening صحیح نیست، اما یک لایه
حفاظتی اضافی در معماری خود دستگاه ایجاد میکند.
FortiOS، ZTNA و Security Fabric
FG-700G از FortiOS استفاده میکند؛ سیستمعامل یکپارچه Fortinet که قابلیتهای
Networking و Security را در یک Platform در اختیار مدیر شبکه قرار میدهد.
این مدل میتواند در معماری Fortinet Security Fabric در کنار FortiManager،
FortiAnalyzer، FortiSwitch، FortiAP و سایر اجزای اکوسیستم Fortinet استفاده شود.
Universal ZTNA نیز امکان تعریف دسترسی بر اساس Identity، Device و Policy را
فراهم میکند تا دسترسی کاربران صرفاً بر مبنای حضور آنها داخل شبکه سازمان نباشد.
قابلیتهای Post-Quantum و امنیت AI
Fortinet سری 700G را در نسل جدید FortiOS با قابلیتهای مرتبط با
Post-Quantum Cryptography و کنترلهای امنیتی مبتنی بر AI معرفی کرده است.
FortiAI-Protect نیز برای افزایش Visibility و اعمال کنترل روی استفاده از
سرویسهای GenAI در سازمان طراحی شده است.
دسترسی دقیق به قابلیتهای امنیتی وابسته به نسخه FortiOS، سرویسهای فعال،
Bundle و معماری پیادهسازی است؛ بنابراین نباید صرف خرید سختافزار FG-700G
را به معنی فعال بودن تمام سرویسهای Fortinet دانست.
FG-700G یا FG-701G؛ تفاوت مهم در Storage داخلی
FG-700G و FG-701G را با هم اشتباه نگیرید.
طبق Product Matrix فعلی Fortinet، نسخه FG-701G
دارای 960GB Local Storage است؛ در حالی که FG-700G
نسخه بدون این Storage داخلی است. اگر نگهداری Local Log روی خود Appliance
برای پروژه اهمیت دارد، این تفاوت باید هنگام سفارش بررسی شود.
پاور Redundant و فرمفاکتور 1RU
FortiGate FG-700G یک Appliance رکمونت
1RU با Dual AC Power Supply است.
وجود پاور Redundant برای تجهیزی که در نقش Gateway و Security Edge اصلی
سازمان کار میکند اهمیت زیادی دارد، زیرا خرابی یک Power Supply نباید الزاماً
به قطع کامل سرویس فایروال منجر شود.
البته Redundant PSU بهتنهایی High Availability کامل ایجاد نمیکند.
برای سرویسهای Critical بهتر است دو FortiGate در معماری HA و همراه با طراحی
صحیح Switch، Power و Uplink استفاده شوند.
سناریوی واقعی استفاده از FortiGate FG-700G
فرض کنید یک سازمان دارای ساختمان مرکزی، چندین شعبه، دو لینک اینترنت،
سرورهای داخلی، سرویسهای Cloud، VLANهای متعدد و ارتباط Site-to-Site
با دیتاسنتر است.
در چنین معماریای FG-700G میتواند در Edge سازمان قرار گیرد و وظایفی مانند
Firewall، IPS، Application Control، SSL Inspection، IPsec VPN،
Segmentation و Secure SD-WAN را انجام دهد.
پورتهای 25GE و 10GE برای ارتباط با Core Network و زیرساختهای پرسرعت
استفاده میشوند و لینکهای WAN میتوانند توسط SD-WAN مدیریت شوند.
اگر Availability اهمیت حیاتی داشته باشد، استفاده از دو FG-700G در معماری
High Availability و طراحی FortiAnalyzer/FortiManager برای Log و مدیریت
مرکزی، معماری کاملتری ایجاد میکند.
FortiGate FG-700G مناسب چه سازمانهایی است؟
- سازمانها و شرکتهای بزرگ
- Campus Network و پردیسهای سازمانی
- دفاتر مرکزی با شعب متعدد
- شبکههای دارای ترافیک چندگیگابیتی
- سازمانهای دارای ارتباطات گسترده IPsec VPN
- زیرساختهای دارای لینکهای 10GE و 25GE
- شبکههایی با SSL Inspection گسترده
- پروژههای Secure SD-WAN سازمانی
- Enterprise Edge Security
- شبکههایی با تعداد بالای Session و Policy امنیتی
چه زمانی FG-700G بیش از نیاز شماست؟
اگر مجموعه فقط چند ده کاربر، یک یا دو لینک اینترنت معمولی و حجم ترافیک محدودی دارد،
خرید FG-700G از نظر اقتصادی منطقی نیست.
در چنین شرایطی مدلهای پایینتر FortiGate میتوانند همان نیاز امنیتی را با
هزینه سختافزار و لایسنس پایینتر تأمین کنند.
برای انتخاب مدل بر اساس تعداد کاربران، اینترنت، VPN و Security Profileها،
راهنمای
انتخاب فایروال FortiGate برای شرکتها
را بررسی کنید.
قبل از خرید FortiGate FG-700G این موارد را مشخص کنید
- پهنای باند واقعی اینترنت و WAN
- حجم ترافیک داخلی که از Firewall عبور میکند
- فعال بودن SSL Deep Inspection
- نیاز به IPS و Threat Protection
- تعداد Sessionهای همزمان
- تعداد شعب و IPsec Tunnelها
- نیاز به 10GE یا 25GE
- نیاز به Secure SD-WAN
- Bundle و مدت لایسنس FortiGuard
- نیاز به FortiAnalyzer برای Log و Analytics
- نیاز به FortiManager برای مدیریت متمرکز
- نیاز به HA و خرید دو Appliance
- انتخاب FG-700G یا FG-701G بر اساس نیاز به Local Storage
جمعبندی؛ آیا FortiGate FG-700G انتخاب مناسبی است؟
FortiGate FG-700G برای شبکهای طراحی شده که Performance
امنیتی واقعی اهمیت بیشتری از Firewall Throughput تبلیغاتی دارد.
Firewall تا 164Gbps، IPS تا 38Gbps، NGFW تا 29Gbps،
Threat Protection تا 26Gbps، SSL Inspection تا 14Gbps و
IPsec VPN تا 55Gbps، در کنار پورتهای 25GE و 10GE، آن را در رده
فایروالهای جدی Enterprise قرار میدهد.
در عین حال انتخاب FG-700G باید بر اساس Sizing واقعی انجام شود.
تعداد کاربران بهتنهایی معیار مناسبی نیست؛ پهنای باند، SSL Inspection،
Security Profileها، VPN، تعداد Session، رشد آینده شبکه و معماری HA
همگی باید قبل از خرید مشخص شوند.
خرید و استعلام FortiGate FG-700G
فرابرد رایانه هوشمند آریانا برای انتخاب FG-700G، بررسی Sizing،
انتخاب FortiGuard Bundle، لایسنس، طراحی HA، VPN، SD-WAN و
معماری Fortinet سازمانی مشاوره تخصصی ارائه میدهد.
مشاوره و استعلام قیمت: 02191097707
سوالات متداول FortiGate FG-700G
Firewall Throughput فایروال FG-700G چقدر است؟
حداکثر Firewall Throughput اعلامشده برای FG-700G تا 164Gbps است.
با فعال شدن سرویسهای امنیتی باید معیارهای NGFW، Threat Protection و
SSL Inspection نیز بررسی شوند.
Threat Protection در FortiGate 700G چقدر است؟
طبق Product Matrix فعلی Fortinet، Threat Protection Throughput این مدل
تا 26Gbps است.
آیا FG-700G پورت 25GbE دارد؟
بله. FG-700G دارای چهار رابط 25GE SFP28 است و در کنار آنها رابطهای
10GE، 5GE، 2.5GE و Gigabit نیز ارائه میکند.
تفاوت FG-700G و FG-701G چیست؟
یکی از تفاوتهای مهم Local Storage است. طبق Product Matrix فعلی،
FG-701G دارای 960GB Storage داخلی است، در حالی که FG-700G نسخه بدون
این Storage داخلی محسوب میشود.
آیا FG-700G برای SD-WAN مناسب است؟
بله. FortiGate 700G از Secure SD-WAN پشتیبانی میکند و برای شبکههای
چندشعبهای و محیطهای دارای چند لینک WAN گزینهای Enterprise محسوب میشود.
آیا FG-700G بدون لایسنس FortiGuard کار میکند؟
خود Appliance میتواند قابلیتهای پایه FortiOS را ارائه دهد، اما برای استفاده
کامل و بهروز از سرویسهای امنیتی FortiGuard باید Subscription مناسب
بر اساس نیاز سازمان تهیه شود.
FG-700G برای چند کاربر مناسب است؟
برای این کلاس از فایروال تعیین ظرفیت فقط بر اساس تعداد کاربر روش دقیقی نیست.
پهنای باند، تعداد Session، SSL Inspection، IPS، VPN، Applicationها و
Security Profileهای فعال باید در Sizing لحاظ شوند.