FORTINET | ENTERPRISE NETWORK SECURITY
خرید فایروال Fortinet FortiGate FG-100F
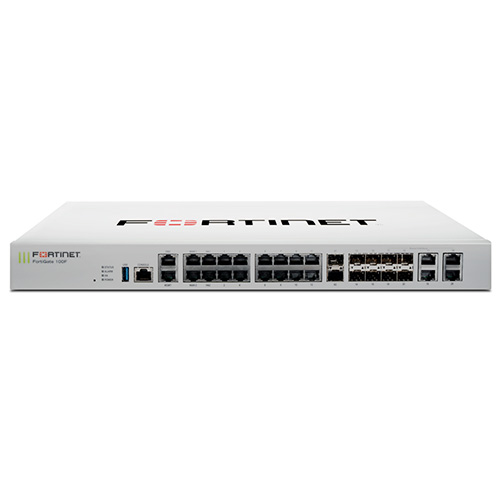
فایروال فورتیگیت FG-100F
یک فایروال نسل جدید با معماری پردازشی Fortinet SoC4،
قابلیت Secure SD-WAN، پورتهای متنوع شبکه و
دو رابط 10GE SFP+ است که برای امنیت زیرساختهای
سازمانی، دفاتر مرکزی و ارتباط امن شعب طراحی شده است.
وجود پورتهای گیگابیتی RJ45 و SFP در کنار
رابطهای پرسرعت، شاسی رکمونت 1U و امکانات
FortiOS، این مدل را برای پروژههایی که
به انعطاف در طراحی شبکه و مدیریت متمرکز امنیت
نیاز دارند، به گزینهای قابل بررسی تبدیل میکند.
20 Gbps
Firewall Throughput
بررسی FortiGate FG-100F؛ امنیت سازمانی با پردازنده SoC4
فایروال Fortinet FortiGate FG-100F
از معماری پردازشی SoC4 همراه با پردازندههای
شتابدهنده امنیتی NP6XLite و CP9XLite استفاده میکند.
این معماری برای پردازش ترافیک شبکه و اجرای
قابلیتهای امنیتی طراحی شده است.
FortiGate 100F علاوه بر فایروال نسل جدید،
امکان مدیریت سیاستهای دسترسی، ارتباطات IPsec VPN،
Secure SD-WAN، کنترل برنامهها و استفاده از
سرویسهای امنیتی FortiGuard را فراهم میکند.
از مهمترین مزایای این دستگاه میتوان به فرمفاکتور
رکمونت 1U و مجموعه متنوعی از پورتهای RJ45، SFP
و SFP+ اشاره کرد؛ ویژگیهایی که برای شبکههای
سازمانی دارای چند مسیر ارتباطی اهمیت دارند.
مزیت اصلی FG-100F چیست؟ نقطه قوت FG-100F، ترکیب شاسی رکمونت،
تنوع بالای پورتها، دو رابط 10GE SFP+
و امکانات امنیتی FortiOS است.
برای پروژههایی که تعداد و نوع رابطهای شبکه
اهمیت زیادی دارد، این ویژگیها باید در کنار
توان پردازشی دستگاه ارزیابی شوند.
مشخصات فنی فایروال FortiGate FG-100F
جدول زیر مشخصات اصلی FortiGate 100F را بر اساس
دیتاشیت سازنده نشان میدهد. مقادیر Throughput
در شرایط آزمایش مشخص محاسبه شدهاند.
| مشخصات فنی | FortiGate FG-100F |
| برند | Fortinet |
| مدل / پارتنامبر | FG-100F |
| نوع محصول | Next-Generation Firewall / Secure SD-WAN |
| پردازنده | Fortinet SoC4 / NP6XLite / CP9XLite |
| Firewall Throughput | 20 / 18 / 10 Gbps |
| IPS Throughput | 2.6 Gbps |
| NGFW Throughput | 1.6 Gbps |
| Threat Protection | 1 Gbps |
| SSL Inspection Throughput | 1 Gbps |
| IPsec VPN Throughput | 11.5 Gbps |
| Concurrent Sessions | 1,500,000 |
| New Sessions / Second | 56,000 |
| پورتهای شبکه RJ45 | 12× GE RJ45، دو WAN، یک MGMT، یک DMZ و دو HA |
| پورتهای GE SFP | 4 عدد |
| پورتهای 10GE SFP+ | 2 عدد، FortiLink پیشفرض |
| Shared Media | 4 جفت GE RJ45 / GE SFP |
| حافظه SSD داخلی | ندارد |
| سیستمعامل | FortiOS |
| فرمفاکتور | Rackmount 1U |
نکته تخصصی توان عملیاتی فایروال در شرایط تست،
معادل سرعت ثابت هنگام فعال بودن همه قابلیتهای
امنیتی نیست. برای محاسبه ظرفیت واقعی شبکه،
شاخصهای IPS، NGFW، Threat Protection
و SSL Inspection را متناسب با بار کاری بررسی کنید.
مشاهده دیتاشیت رسمی FortiGate 100F Series
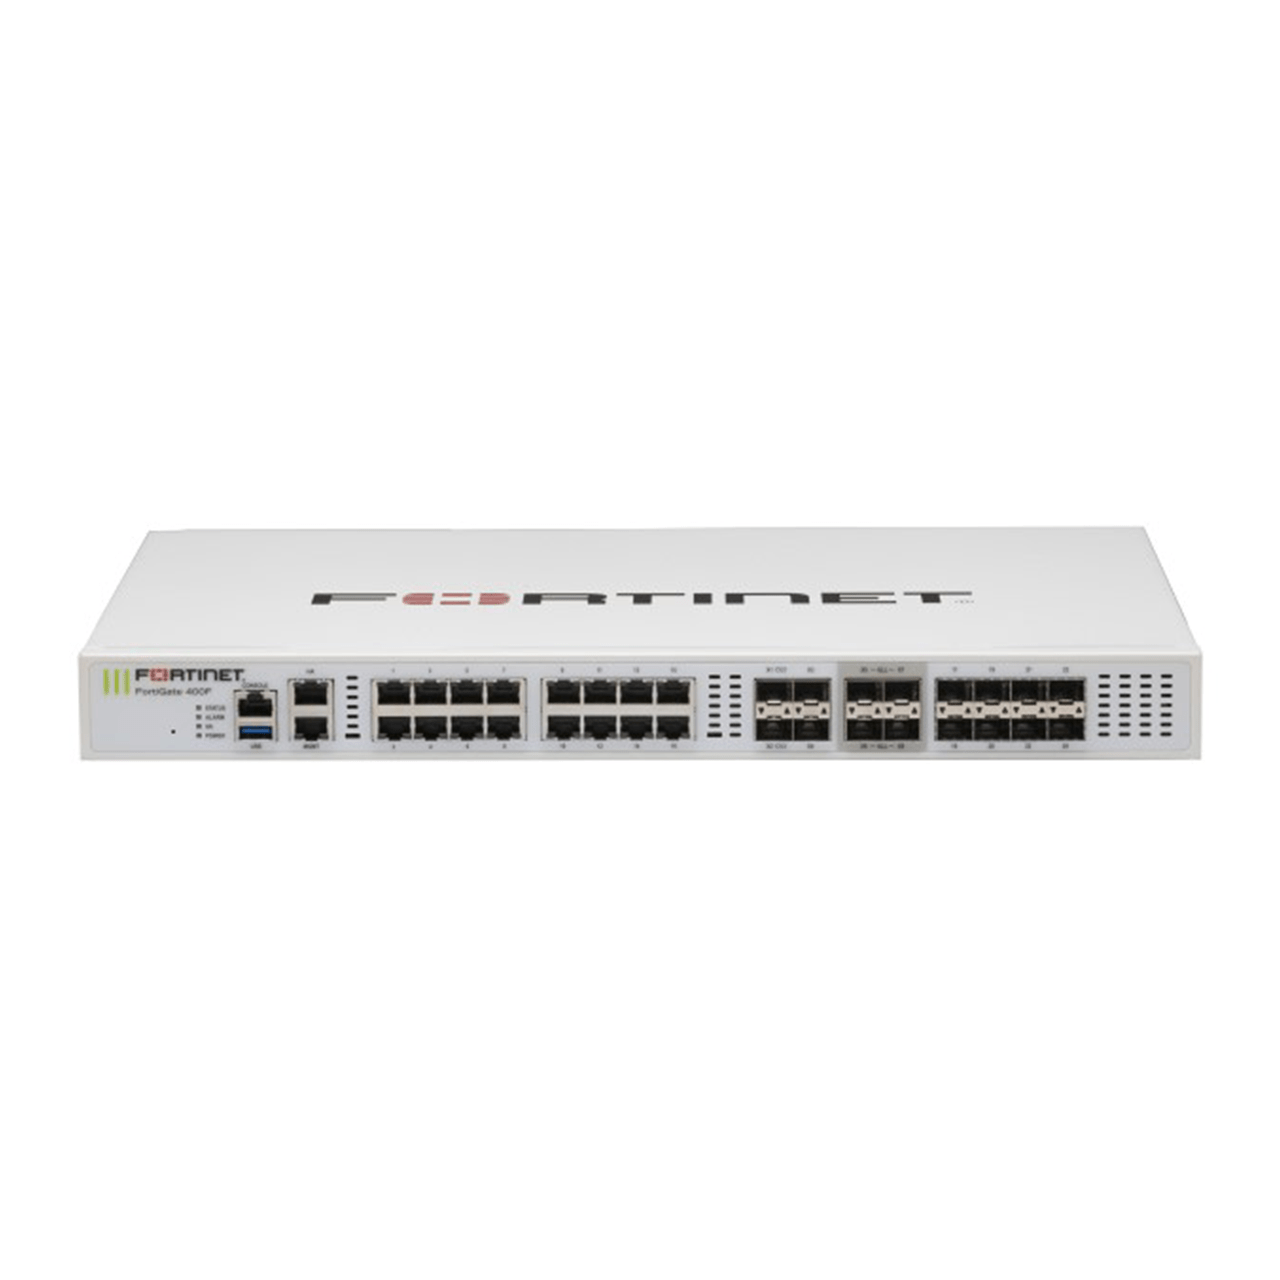
پورتهای FortiGate FG-100F؛ RJ45، SFP و ارتباطات 10GE
یکی از ویژگیهای مهم FG-100F، تنوع رابطهای شبکه است.
این دستگاه علاوه بر پورتهای گیگابیتی RJ45،
چهار پورت GE SFP و دو پورت 10GE SFP+
با قابلیت FortiLink پیشفرض ارائه میدهد.
همچنین چهار جفت Shared Media با امکان استفاده
از رابط RJ45 یا SFP گیگابیتی در نظر گرفته شده است.
در هر جفت، دو رابط فیزیکی منابع مشترک دارند
و نباید آنها را پورتهای مستقل و قابل استفاده
همزمان محسوب کرد.
مزایای پورتهای متنوع FG-100F
- امکان طراحی چند مسیر WAN و ارتباطات LAN
- اتصال به سوئیچهای دارای رابط SFP و SFP+
- پشتیبانی از سناریوهای FortiLink با تجهیزات سازگار
- تفکیک رابطهای مدیریت، HA و شبکه سازمانی
- نصب در رک شبکه با فرمفاکتور 1U
عملکرد امنیتی FG-100F؛ تفاوت Firewall، IPS و NGFW
FortiGate FG-100F در شرایط آزمایش استاندارد
Firewall Throughput برابر 20 / 18 / 10Gbps
را با اندازههای مختلف بسته UDP ارائه میدهد.
اما ظرفیت IPS برابر 2.6Gbps و ظرفیت NGFW
برابر 1.6Gbps است. همچنین شاخص Threat Protection
برابر 1Gbps اعلام شده است.
این شاخصها برای سناریوهای پردازش امنیتی
متفاوت طراحی شدهاند.
هنگام انتخاب FG-100F به چه چیزی توجه کنیم؟ اگر در شبکه قرار است IPS، کنترل برنامهها،
Antivirus، Web Filtering و SSL Inspection
فعال باشند، ظرفیت پردازش امنیتی باید متناسب
با ترافیک واقعی محاسبه شود.
انتخاب صرفاً براساس عدد 20Gbps توصیه نمیشود.
Secure SD-WAN؛ مدیریت ارتباطات شعب و چند لینک اینترنت
FG-100F از Secure SD-WAN در بستر FortiOS
پشتیبانی میکند. این قابلیت امکان تعریف سیاستهای
انتخاب مسیر براساس کیفیت لینک، نوع سرویس
و نیازهای ارتباطی سازمان را فراهم میکند.
برای مثال، سازمانی با دو لینک اینترنت و یک ارتباط
اختصاصی بین شعب میتواند با تنظیم درست
Performance SLA و سیاستهای SD-WAN،
مسیریابی برنامههای حساس مانند VoIP،
سامانههای مالی و ارتباطات سازمانی را مدیریت کند.
نتیجه این طراحی به تنظیمات، کیفیت لینکها
و شرایط واقعی شبکه وابسته است؛
اما امکان مدیریت چند مسیر در یک پلتفرم
از مزیتهای مهم FG-100F محسوب میشود.
IPsec VPN در فایروال FortiGate FG-100F
فایروال 100F از IPsec VPN برای ایجاد
ارتباطات رمزگذاریشده بین شعب، دفاتر مرکزی
و شبکههای سازمانی پشتیبانی میکند.
توان عملیاتی IPsec VPN این دستگاه
در شرایط آزمایش سازنده تا 11.5Gbps اعلام شده است.
در پروژههای چندشعبهای، تعداد تونلها،
نوع الگوریتم رمزنگاری، کیفیت ارتباط اینترنت
و میزان ترافیک عبوری باید پیش از انتخاب دستگاه
بررسی شود.
لایسنس آنلاین FG-100F و سرویسهای FortiGuard
فایروال FortiGate FG-100F قابلیتهای پایهای مانند
Firewall Policy، Routing و VPN را در بستر FortiOS
ارائه میدهد. استفاده از سرویسهای امنیتی اشتراکی
و دریافت بهروزرسانیهای مربوط، به نوع لایسنس
و شرایط مجوز وابسته است.
لایسنس آنلاین رسمی FortiGuard
بسته به نوع Bundle و پارتنامبر سرویس،
امکان استفاده از قابلیتهایی مانند IPS،
Antivirus، Web Filtering، DNS Filtering
و بهروزرسانی اطلاعات تهدیدات را فراهم میکند.
امکانات هر بسته باید جداگانه بررسی شوند.
خدمات و روشهای آفلاین
روشهای استفاده و بهروزرسانی آفلاین،
شرایط فنی و مجوزهای خاص خود را دارند.
نوع خدمات، قابلیتها و محدودیتها
باید پیش از انتخاب مشخص شود
و نباید معادل اشتراک آنلاین رسمی فرض شود.
هنگام انتخاب لایسنس FG-100F، نوع Bundle،
مدت اعتبار، سطح FortiCare، سرویسهای امنیتی
موردنیاز و شرایط فعالسازی اهمیت دارند.
برای آشنایی با تفاوت سرویسها،
مقاله راهنمای لایسنس FortiGuard و انتخاب Bundle مناسب را مطالعه کنید.
مقایسه FortiGate FG-100F با FG-90G، FG-101F و FG-200F
FG-100F در برابر FG-90G
FG-90G از نسل جدیدتر SoC5 بهره میبرد
و در شاخصهای IPS، NGFW و IPsec VPN
ظرفیت بیشتری دارد.
در مقابل، FG-100F دارای شاسی رکمونت 1U
و تنوع بیشتری در رابطهای شبکه است.
بررسی FortiGate FG-90G ←
FG-100F در برابر FG-101F
این دو مدل از یک خانواده هستند.
FG-100F فاقد SSD داخلی است،
اما FG-101F دارای SSD داخلی 480GB
برای سناریوهای ذخیرهسازی محلی داده و لاگ است.
بررسی FortiGate FG-101F ←
FG-100F در برابر FG-200F
FG-200F برای بارهای پردازشی سنگینتر
و سناریوهای سازمانی بزرگتر ظرفیت بالاتری
در شاخصهای IPS، NGFW و Threat Protection دارد.
FG-100F برای نیازهای سبکتر نیز قابل بررسی است.
بررسی FortiGate FG-200F ←
FortiGate FG-100F برای چه شبکههایی مناسب است؟
FG-100F برای زیرساختهایی قابل بررسی است
که علاوه بر امنیت شبکه به پورتهای متنوع،
مدیریت ارتباطات شعب و نصب رکمونت نیاز دارند.
- شرکتهای متوسط و دفاتر مرکزی سازمانی
- شبکههای چندشعبهای دارای IPsec VPN
- مجموعههای دارای چند ارتباط WAN
- زیرساختهای مجهز به سوئیچهای SFP و SFP+
- سازمانهای نیازمند فایروال رکمونت 1U
- شبکههای دارای سیاستهای امنیتی و VLANهای متعدد
- پروژههای استفادهکننده از FortiManager و FortiAnalyzer
مناسب بودن این مدل با تعداد کاربران بهتنهایی
مشخص نمیشود. حجم ترافیک واقعی،
قابلیتهای امنیتی فعال و تعداد ارتباطات VPN
از عوامل مهم تصمیمگیری هستند.
یک سناریوی کاربردی برای فایروال FG-100F
سناریو: دفتر مرکزی با چندین شعبه و سوئیچهای فیبر
فرض کنید سازمانی دارای دفتر مرکزی،
چند شعبه، دو ارتباط اینترنت و سوئیچهایی
با رابطهای SFP است. این سازمان به
فایروالی نیاز دارد که سیاستهای دسترسی،
ارتباطات VPN و مدیریت WAN را در یک
نقطه متمرکز اجرا کند.
در چنین طراحیای، FG-100F به دلیل شاسی
رکمونت، رابطهای گیگابیتی و 10GE و امکانات
FortiOS قابل بررسی است.
بااینحال، قبل از انتخاب باید ظرفیت
NGFW و SSL Inspection با ترافیک واقعی
شبکه تطبیق داده شود.
پیش از انتخاب FortiGate FG-100F چه نکاتی مهم است؟
- حجم ترافیک واقعی و پهنای باند اینترنت سازمان
- تعداد ارتباطات VPN و میزان ترافیک رمزگذاریشده
- نیاز به IPS، NGFW و SSL Inspection
- تعداد پورتهای RJ45، SFP و SFP+ موردنیاز
- نوع اتصال به سوئیچ مرکزی و FortiSwitch
- لزوم نگهداری لاگ محلی یا استفاده از FortiAnalyzer
- نوع سرویسهای FortiGuard و مدت لایسنس
- سازگاری نسخه FortiOS با نیازهای شبکه
- برنامه توسعه زیرساخت و مقایسه با مدلهای جدیدتر
جمعبندی؛ چرا FortiGate FG-100F همچنان قابل بررسی است؟
فایروال Fortinet FortiGate FG-100F
با معماری SoC4، ظرفیت IPS برابر 2.6Gbps،
توان NGFW برابر 1.6Gbps، قابلیت Secure SD-WAN،
IPsec VPN و رابطهای متنوع شبکه،
مجموعهای از امکانات امنیتی و ارتباطی را
برای زیرساخت سازمانی فراهم میکند.
مزیت این مدل بهویژه در پروژههایی مشخص است
که به شاسی رکمونت 1U، تعدد پورتهای گیگابیتی
و رابطهای 10GE نیاز دارند.
در مقابل، اگر اولویت اصلی پردازش امنیتی بالاتر
با سختافزار جدیدتر باشد، مقایسه با
FortiGate FG-90G و سایر مدلهای جدیدتر ضروری است.
FARABORD TECH | ENTERPRISE NETWORK SECURITY
خرید FortiGate FG-100F از فرابرد تک
فرابرد رایانه هوشمند آریانا در زمینه تأمین
تجهیزات شبکه و فایروالهای Fortinet فعالیت میکند.
برای انتخاب فایروال مناسب، بررسی مشخصات فنی،
مقایسه مدلها و انتخاب سرویسهای امنیتی
FortiGuard میتوانید با کارشناسان فرابرد
مشورت کنید.
اگر میان FG-100F، FG-90G، FG-101F
و مدلهای بالاتر مردد هستید،
مشخصات زیرساخت و نیازهای امنیتی پروژه
را برای بررسی تخصصی اعلام کنید.
تماس با کارشناس فروش: 02191097707
سؤالات متداول درباره FortiGate FG-100F
توان پردازشی FortiGate FG-100F چقدر است؟
Firewall Throughput برابر 20 / 18 / 10Gbps، ظرفیت IPS برابر 2.6Gbps و NGFW برابر 1.6Gbps است. این مقادیر در شرایط آزمایش سازنده محاسبه شدهاند.
آیا FG-100F دارای پورت 10GE است؟
بله. این دستگاه دارای دو رابط 10GE SFP+ است که بهصورت پیشفرض برای FortiLink در نظر گرفته شدهاند.
تفاوت FG-100F و FG-101F چیست؟
FG-101F دارای SSD داخلی 480GB است، درحالیکه FG-100F فاقد SSD داخلی است. این تفاوت در طراحی ثبت و نگهداری لاگ اهمیت دارد.
FG-90G بهتر است یا FG-100F؟
FG-90G در بعضی شاخصهای توان امنیتی سریعتر است، اما FG-100F پورتهای متنوعتر و شاسی رکمونت 1U دارد. انتخاب به معماری و بار کاری شبکه وابسته است.
لایسنس آنلاین FG-100F چه کاربردی دارد؟
اشتراک رسمی FortiGuard، متناسب با Bundle، دسترسی به سرویسهای امنیتی و بهروزرسانیهای مربوط را فراهم میکند. خدمات دقیق هر اشتراک به پارتنامبر آن وابسته است.
آیا FG-100F از ارتباط امن شعب پشتیبانی میکند؟
بله. این مدل از IPsec VPN و Secure SD-WAN پشتیبانی میکند و برای سناریوهای چندشعبهای قابل بررسی است.