FORTINET | NEXT-GENERATION FIREWALL
خرید فایروال Fortinet FortiGate FG-80F
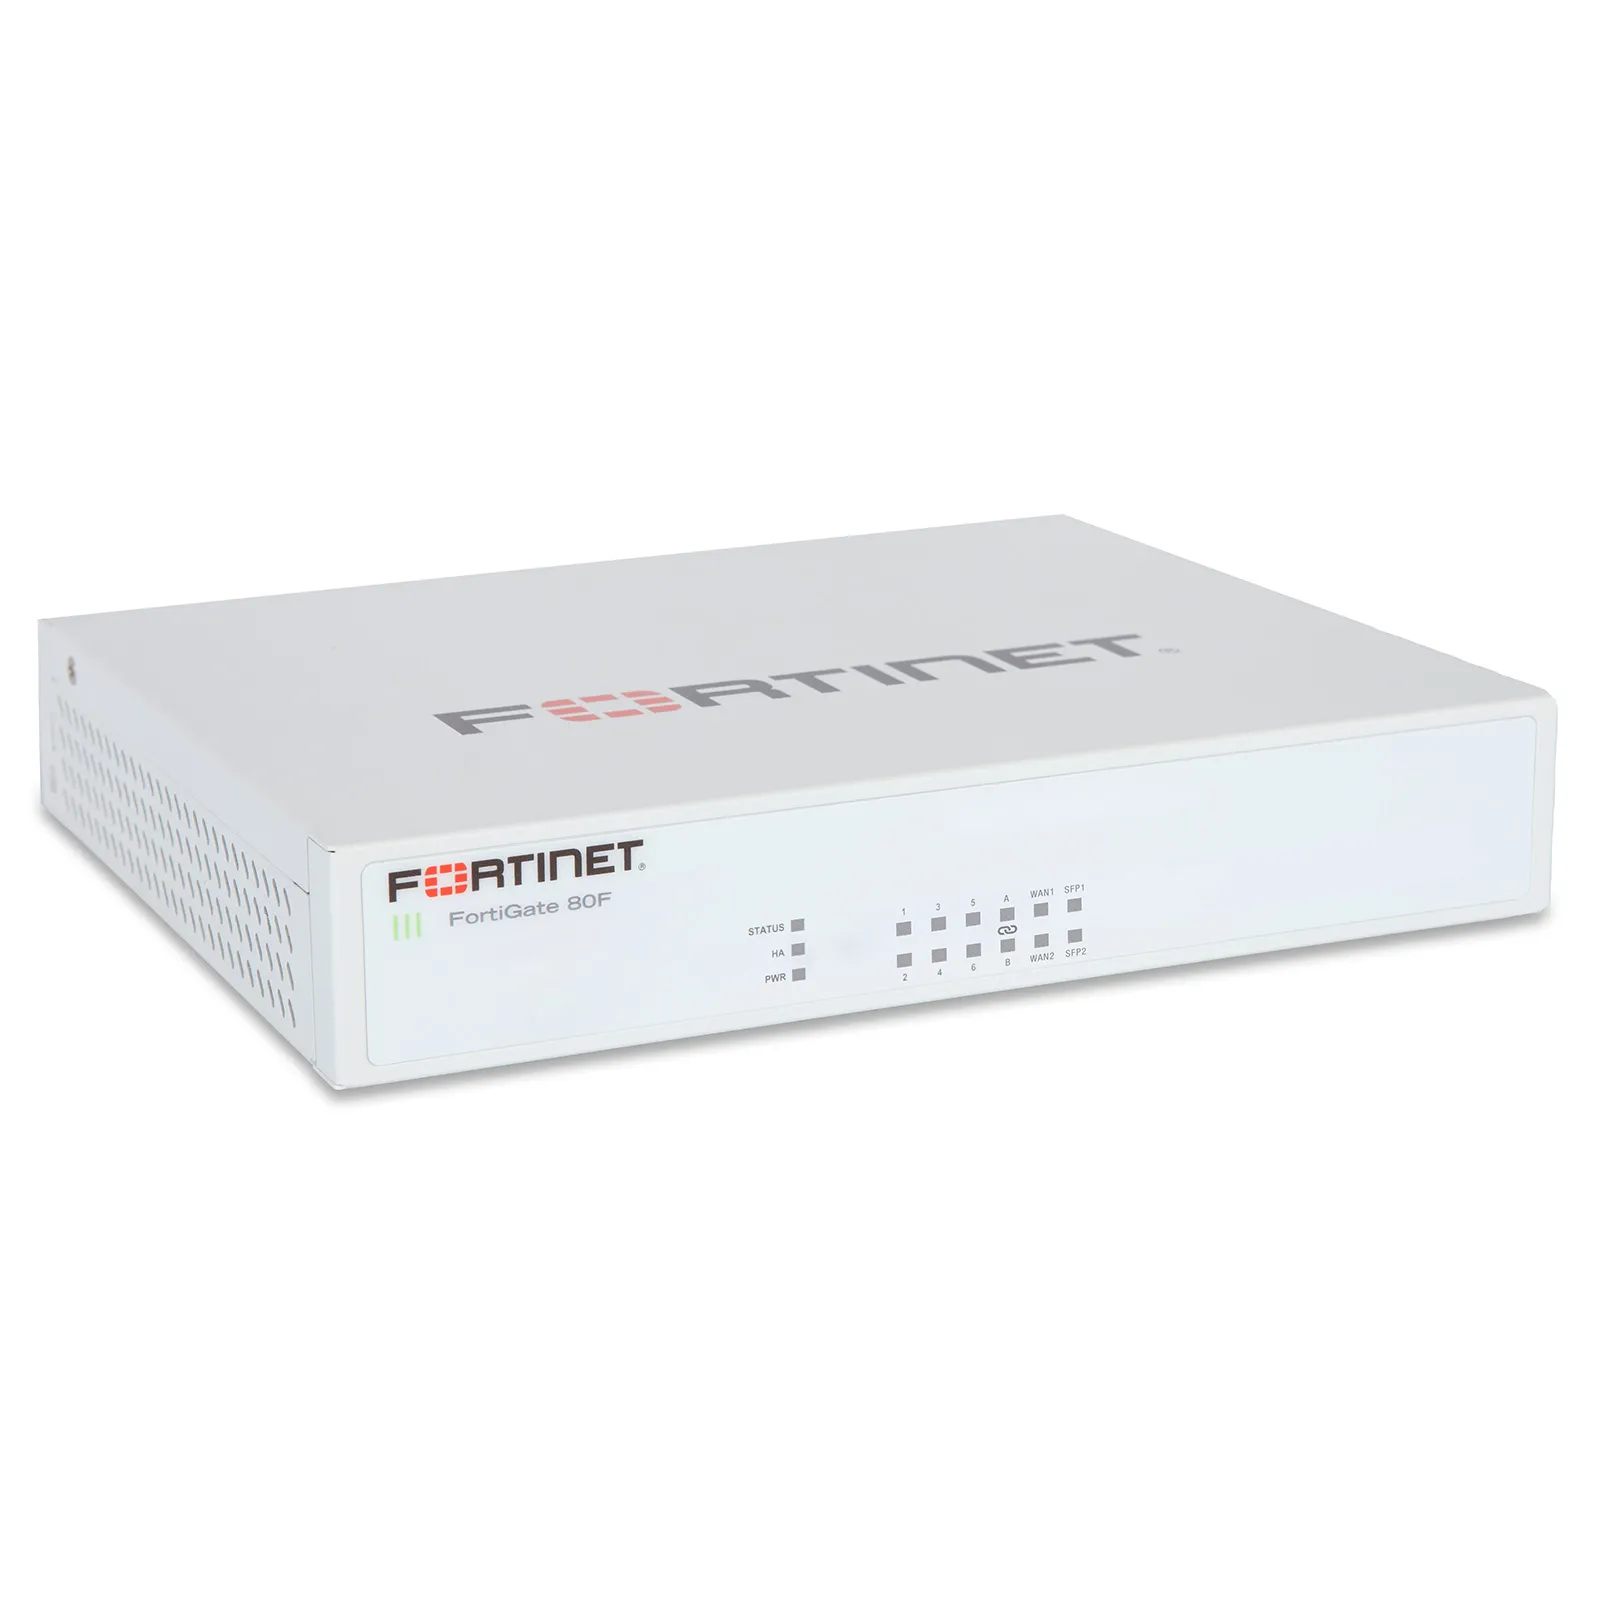
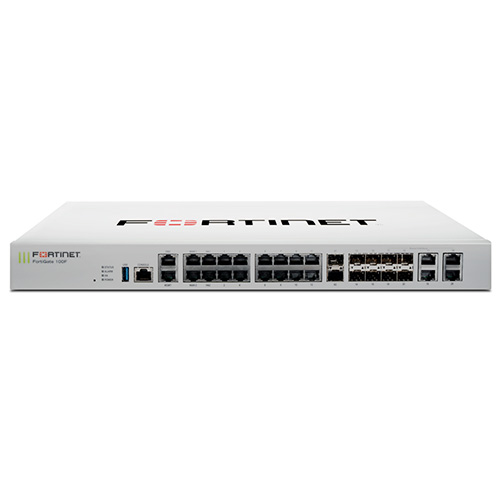
فایروال فورتیگیت FG-80F یکی از تجهیزات امنیت شبکه شرکت Fortinet برای دفاتر متوسط، شعب سازمانی، شرکتهای چندبخشی و کسبوکارهایی است که به کنترل ترافیک، ارتباط امن کاربران و مدیریت چند لینک اینترنت نیاز دارند.
این دستگاه با معماری Fortinet SoC4 و سیستمعامل FortiOS، قابلیتهای Next-Generation Firewall، Secure SD-WAN، IPsec VPN، مدیریت VLAN، کنترل دسترسی و یکپارچگی با Fortinet Security Fabric را فراهم میکند. سرویسهای امنیتی اشتراکی نیز با انتخاب لایسنس FortiGuard مناسب در دسترس خواهند بود.
وجود هشت پورت گیگابیتی داخلی و دو جفت رابط Shared Media RJ45/SFP، امکان طراحی ارتباطات مسی و فیبر نوری را برای شبکه فراهم میکند. برای خرید FortiGate 80F باید علاوه بر قیمت دستگاه، ظرفیت Threat Protection، SSL Inspection، نیاز VPN و هزینه لایسنس را بررسی کرد.
10 Gbps
Firewall Throughput
900 Mbps
Threat Protection
بررسی FortiGate FG-80F؛ امنیت حرفهای برای دفاتر و شعب سازمانی
Fortinet FortiGate FG-80F برای شبکههایی طراحی شده است که امنیت آنها دیگر با امکانات پایه روتر یا فایروالهای ساده تأمین نمیشود. این مدل به سازمان اجازه میدهد سیاستهای کنترل اینترنت، تفکیک کاربران، مدیریت ارتباطات WAN و ایجاد دسترسی امن بین شعب را در یک سیستمعامل یکپارچه مدیریت کند.
برای مثال، در شرکتی که بخش مالی، شبکه اداری، تجهیزات VoIP و سرویسهای داخلی دارد، میتوان با FortiOS سیاستهای متفاوتی برای هر بخش تعریف کرد. این موضوع به کاهش دسترسیهای غیرضروری و مدیریت بهتر ارتباطات کمک میکند.
از طرف دیگر، پشتیبانی از Fortinet Security Fabric امکان ارتباط FG-80F با سایر تجهیزات سازگار اکوسیستم فورتینت را فراهم میکند. قابلیتهای مدیریتی و سرویسهای امنیتی موردنیاز باید متناسب با مجوز و طراحی شبکه انتخاب شوند.
مزیت خرید FG-80F چیست؟
ترکیب پردازنده امنیتی SoC4، ده رابط منطقی گیگابیتی شامل دو جفت Shared Media، پشتیبانی از Secure SD-WAN، ظرفیت 1.5 میلیون نشست همزمان و امکان استفاده از سرویسهای FortiGuard، این مدل را برای دفاتر و شعب با نیاز امنیتی سازمانی قابل بررسی میکند.
برای مشاهده سایر مدلهای این خانواده، به صفحه خرید فایروال و تجهیزات Fortinet در فرابرد تک مراجعه کنید.
مشخصات فنی فایروال FortiGate FG-80F
جدول زیر مشخصات اصلی FG-80F را براساس دیتاشیت و ماتریس محصولات Fortinet نشان میدهد. اعداد عملکردی در شرایط تست سازنده محاسبه شدهاند و لزوماً برابر با سرعت واقعی تمام شبکهها نیستند.
| مشخصات فنی | FortiGate FG-80F |
| برند | Fortinet |
| مدل / پارتنامبر | FG-80F |
| نوع محصول | Next-Generation Firewall / Secure SD-WAN |
| پردازنده امنیتی | Fortinet SoC4 |
| Firewall Throughput | 10 / 10 / 7 Gbps |
| IPS Throughput | 1.4 Gbps |
| NGFW Throughput | 1 Gbps |
| Threat Protection | 900 Mbps |
| SSL Inspection | 715 Mbps |
| IPsec VPN Throughput | 6.5 Gbps |
| Concurrent Sessions | 1,500,000 |
| New Sessions / Second | 45,000 |
| Firewall Policies | 5,000 |
| GE RJ45 داخلی | 8 پورت؛ شامل 2 پورت FortiLink پیشفرض |
| RJ45/SFP Shared Media | 2 جفت رابط گیگابیتی |
| پورت 10GE SFP+ | ندارد |
| PoE در مدل پایه | ندارد؛ در نسخه PoE متفاوت است |
| حافظه SSD داخلی | ندارد؛ FG-81F دارای 128GB SSD است |
| سیستمعامل | FortiOS |
| فرمفاکتور | Desktop |
| قابلیتهای اصلی | Firewall، NGFW، IPS، IPsec VPN، Secure SD-WAN، FortiGuard و Security Fabric |
نکته تخصصی درباره Throughput
حداکثر Firewall Throughput دستگاه 10Gbps است، اما هنگام فعال بودن قابلیتهای امنیتی باید شاخصهایی مانند IPS، NGFW، Threat Protection و SSL Inspection بررسی شوند. این اعداد مربوط به آزمونهای مشخص سازنده هستند و تضمینکننده عملکرد یکسان در همه شبکهها نیستند.
مشاهده دیتاشیت رسمی FortiGate / FortiWiFi 80F Series
پردازنده SoC4 در FortiGate 80F چه مزیتی دارد؟
یکی از ویژگیهای سختافزاری FortiGate FG-80F، استفاده از معماری System-on-a-Chip نسل چهارم Fortinet است. این طراحی، پردازنده اصلی را با قابلیتهای شتابدهی اختصاصی شبکه و امنیت ترکیب میکند.
در محیطهایی که فایروال بهصورت همزمان وظیفه مدیریت کاربران، کنترل Firewall Policy، مسیریابی، اجرای VPN و پردازش ترافیک اینترنت را انجام میدهد، استفاده از شتابدهندههای اختصاصی میتواند به کارایی بهتر کمک کند.
البته نوع ترافیک و قابلیتهای فعال تعیین میکنند چه مقدار از شتابدهی سختافزاری مورد استفاده قرار گیرد. بنابراین برای پروژههایی با TLS Inspection گسترده یا حجم زیاد ارتباطات امنیتی باید ظرفیت عملیاتی دقیق بررسی شود.
بررسی پورتهای فایروال FG-80F و رابطهای Shared Media
FortiGate FG-80F دارای هشت پورت GE RJ45 داخلی است که دو پورت آنها بهصورت پیشفرض برای FortiLink در نظر گرفته شدهاند. علاوه بر این، دو جفت پورت Shared Media از نوع GE RJ45/SFP برای ارتباطات سازگار در اختیار قرار دارد.
6 پورت GE RJ45 داخلی
رابطهای گیگابیتی برای اتصال بخشهای شبکه و تعریف سیاستهای ارتباطی متناسب با معماری سازمان.
2 پورت FortiLink
رابطهایی برای مدیریت سوییچهای سازگار FortiSwitch که طبق تنظیمات پشتیبانیشده میتوان نقش آنها را تغییر داد.
2 جفت Shared Media
امکان استفاده از اتصال RJ45 یا SFP در هر جفت، مطابق تنظیمات و محدودیتهای سختافزاری دستگاه.
در رابطهای Shared Media، درگاه مسی و اسلات SFP متناظر از یک مسیر مشترک استفاده میکنند. بنابراین نباید آنها را بهعنوان دو رابط کاملاً مستقل و همزمان در ظرفیتسنجی پورتها محاسبه کرد.
این ویژگی به سازمان اجازه میدهد بسته به زیرساخت شبکه، نوع اتصال مسی یا فیبر گیگابیتی را برای رابط موردنظر انتخاب کند.
آیا FG-80F پورت 10GbE دارد؟
خیر. رابطهای شبکه مدل پایه FG-80F گیگابیتی هستند. اگر اتصال مستقیم 10GbE برای Core Switch یا شبکه سازمان الزامی است، باید مدل دیگری با رابط مناسب بررسی شود.
قدرت امنیتی FG-80F؛ تفاوت IPS، NGFW و Threat Protection
در دیتاشیت FortiGate FG-80F، عدد Firewall Throughput تا 10Gbps اعلام شده است. اما در شرایط تست امنیتی، ظرفیت IPS برابر 1.4Gbps، NGFW برابر 1Gbps و Threat Protection برابر 900Mbps است.
این تفاوت برای شرکتهایی اهمیت دارد که Web Filtering، IPS، کنترل برنامهها و قابلیتهای حفاظتی دیگر را فعال میکنند. در این شرایط، عدد خام فایروال بهتنهایی معیار مناسبی برای انتخاب دستگاه نیست.
همچنین ظرفیت SSL Inspection برابر 715Mbps اعلام شده است. اگر بخش زیادی از ترافیک سازمان HTTPS است و بازرسی رمزگذاریشده در برنامه امنیتی قرار دارد، باید این شاخص بهصورت جداگانه بررسی شود.
برای شبکههایی با رشد سریع ترافیک یا الزامات بازرسی سنگینتر، مقایسه FG-80F با نسلهای جدیدتر از جمله FG-90G میتواند به تصمیم دقیقتر کمک کند.
Secure SD-WAN در FortiGate FG-80F؛ مدیریت چند لینک اینترنت
FortiGate FG-80F با سیستمعامل FortiOS از قابلیت Secure SD-WAN پشتیبانی میکند. این فناوری امکان مدیریت مسیر ترافیک را براساس سیاستهای تعریفشده و وضعیت لینکهای ارتباطی فراهم میسازد.
در سازمانهایی که دو یا چند سرویس اینترنت دارند، میتوان کیفیت لینکها را با معیارهایی مانند Latency، Jitter و Packet Loss بررسی کرد و سیاستهای انتخاب مسیر برای برنامههای مختلف تعریف نمود.
برای مثال، در شبکهای که از سیستم مالی، VoIP و نرمافزارهای تحت وب استفاده میکند، SD-WAN میتواند در انتخاب مسیر مناسب برای ترافیک هر سرویس نقش داشته باشد.
بااینحال، طراحی صحیح WAN، پیکربندی SLA و کیفیت واقعی لینکها در نتیجه نهایی اثر مستقیم دارند.
IPsec VPN در FG-80F؛ ارتباط امن بین شعب و کاربران دورکار
فایروال FortiGate 80F از IPsec VPN برای ایجاد ارتباط رمزگذاریشده میان شعب، دفاتر سازمانی و کاربران مجاز پشتیبانی میکند. ظرفیت IPsec VPN Throughput در شرایط آزمایش سازنده برابر 6.5Gbps اعلام شده است.
در شرکتهایی که چند شعبه یا کاربران دورکار دارند، میتوان با روشهای سازگار FortiOS، دسترسی به منابع شبکه مرکزی را مدیریت و کنترل کرد.
پیش از طراحی، تعداد تونلها، حجم ترافیک، نوع رمزنگاری، کیفیت اینترنت و سیاستهای احراز هویت باید مشخص شوند.
نکته بهروز درباره SSL VPN
قابلیت SSL VPN Tunnel Mode از FortiOS 7.6.3 حذف شده و برای دسترسی تونلی کاربران باید روشهای جایگزین سازگار مانند IPsec VPN بررسی شوند. در پروژههایی که پیشتر از SSL VPN استفاده میکردند، نسخه FortiOS و مسیر مهاجرت باید پیش از ارتقا بررسی شود.
لایسنس FortiGuard برای FG-80F؛ آنلاین و آفلاین
یکی از عوامل مهم در قیمت و کارایی امنیتی فایروال FG-80F، نوع و مدت لایسنس FortiGuard است. دستگاه امکانات پایه Firewall، Routing، NAT و IPsec VPN را در اختیار قرار میدهد؛ اما استفاده از بسیاری از سرویسهای امنیتی و دریافت بهروزرسانیهای مربوط نیازمند اشتراک مناسب است.
بستههای FortiGuard مانند ATP، UTP و Enterprise Protection، بسته به SKU و مدت قرارداد، سرویسهای متفاوتی را پوشش میدهند.
لایسنس آنلاین رسمی FortiGuard
اشتراک رسمی براساس Bundle انتخابشده، امکان استفاده از سرویسهای امنیتی و دریافت بهروزرسانیهای مربوط را مطابق شرایط مجوز فراهم میکند.
بررسی شرایط خدمات آفلاین
در صورت ارائه روشهای آفلاین، نوع خدمات، اعتبار مجوز، دریافت آپدیت و شرایط پشتیبانی باید مشخص شود. خدمات آفلاین دستی لزوماً معادل اشتراک آنلاین رسمی FortiGuard نیستند.
انتخاب درست لایسنس به نیاز سازمان در IPS، Antivirus، Web Filtering، DNS Security و سایر سرویسهای امنیتی بستگی دارد.
برای اطلاعات بیشتر مقاله راهنمای خرید و تمدید لایسنس FortiGuard را مطالعه کنید.
لاگگیری و مدیریت متمرکز FG-80F با FortiAnalyzer و FortiManager
در شبکههایی که به ثبت رخدادهای امنیتی، بررسی رفتار کاربران و گزارشگیری نیاز دارند، طراحی Log Management یکی از موضوعات مهم خرید فایروال است.
FortiGate FG-80F با راهکارهای مدیریتی سازگار از جمله FortiAnalyzer برای تحلیل لاگها و FortiManager برای مدیریت متمرکز تنظیمات و Policyها قابل استفاده است.
چون مدل FG-80F دارای SSD داخلی نیست، در پروژههایی با نیاز به نگهداری طولانیمدت گزارشها باید روش مناسبی برای ذخیره مرکزی لاگها در نظر گرفته شود.
اگر وجود فضای ذخیرهسازی داخلی در خود فایروال یکی از الزامات پروژه است، مقایسه FG-80F با FG-81F اهمیت دارد.
تفاوت FortiGate FG-80F با FG-81F چیست؟
FG-80F و FG-81F از یک خانواده سختافزاری هستند و تفاوت مهم آنها در فضای ذخیرهسازی داخلی است.
FortiGate FG-80F
مدل پایه بدون SSD داخلی؛ مناسب پروژههایی که نگهداری لاگ را از طریق راهکار مرکزی انجام میدهند.
FortiGate FG-81F
دارای SSD داخلی 128GB؛ برای پروژههایی که ذخیرهسازی محلی بخشی از الزامات دستگاه است قابل بررسی خواهد بود.
بنابراین اگر سازمان از FortiAnalyzer یا سامانه SIEM استفاده میکند، نبود حافظه SSD داخلی الزاماً مانع انتخاب FG-80F نیست. انتخاب نهایی باید براساس نیاز لاگگیری و هزینه کل پروژه انجام شود.
مقایسه FortiGate FG-80F با FG-60F، FG-70F و FG-90G
شماره مدل بهتنهایی نشاندهنده مناسبتر بودن یک فایروال نیست. بهویژه هنگام مقایسه سری F با سری G باید نسل پردازنده، ظرفیت Threat Protection، نوع پورتها و وضعیت پشتیبانی محصول را هم بررسی کرد.
FortiGate FG-40F
برای مقایسه در دفاتر کوچکتر یا پروژههایی با نیاز محدودتر به تعداد پورت و ظرفیت امنیتی.
مشاهده FG-40F ←
FortiGate FG-60F
برای بررسی هزینه و ظرفیت شبکههای کوچک تا متوسط؛ تفاوت تعداد پورت، سرویسهای امنیتی و نوع لایسنس مهم است.
مشاهده FG-60F ←
FortiGate FG-70F
مدلی برای مقایسه در شعب و دفاتر متوسط با نیاز به ظرفیت و ترکیب رابطهای متفاوت.
مشاهده FG-70F ←
FortiGate FG-90G
نسل جدیدتر با ظرفیت Threat Protection بالاتر و رابطهای ارتباطی متفاوت؛ برای پروژههای در حال توسعه قابل بررسی است.
مشاهده FG-90G ←
FortiGate FG-100F
گزینهای برای بررسی پروژههایی با نیاز متفاوت به فرمفاکتور رکمونت، اتصالهای شبکه و ظرفیت امنیتی.
مشاهده FG-100F ←
اگر اختلاف قیمت میان FG-80F و مدلهای جدیدتر کم باشد، مقایسه ظرفیت امنیتی، وضعیت پشتیبانی و امکانات ارتباطی اهمیت بیشتری پیدا میکند. بااینحال، بدون بررسی نیاز شبکه نمیتوان یک مدل را برای همه سازمانها بهتر دانست.
FortiGate FG-80F برای چه شرکتها و شبکههایی مناسب است؟
این مدل برای سازمانهایی قابل بررسی است که به مدیریت امنیت شبکه در سطح بالاتر از یک روتر معمولی نیاز دارند، اما الزاماً به فایروالهای رکمونت یا ظرفیت دیتاسنتری احتیاج ندارند.
- دفاتر متوسط و شعب شرکتهای چندمکانه
- شرکتهای خدماتی، مهندسی و اداری با VLANهای مجزا
- فروشگاهها و مراکز تجاری با شبکه کاربران و تجهیزات داخلی
- سازمانهای دارای دو یا چند لینک اینترنت
- شرکتهای نیازمند Site-to-Site IPsec VPN
- شبکههای دارای تلفن VoIP و برنامههای حساس به تأخیر
- محیطهایی با نیاز به IPS، Web Filtering و کنترل دسترسی
- پروژههایی که از FortiSwitch و مدیریت FortiLink استفاده میکنند
برای دفتر کوچک با ترافیک محدود، مدلهای اقتصادیتر ممکن است مناسب باشند. از طرف دیگر، برای بازرسی گسترده HTTPS یا ظرفیت امنیتی بالاتر از توان FG-80F، بررسی مدل قویتر ضروری است.
یک سناریوی کاربردی برای فایروال FortiGate 80F
سناریو: شرکت چندبخشی با دو اینترنت و یک شعبه
فرض کنید یک مجموعه دارای شبکه کارکنان، بخش حسابداری، تلفنهای VoIP و یک شعبه خارج از دفتر مرکزی است. این شرکت همچنین دو سرویس اینترنت برای تداوم ارتباطات در اختیار دارد.
در چنین طراحیای، FortiGate FG-80F میتواند برای اجرای Firewall Policy، تفکیک شبکههای داخلی، برقراری IPsec VPN با شعبه و مدیریت مسیرهای اینترنت از طریق SD-WAN بررسی شود.
اگر سرویسهای FortiGuard متناسب با نیاز فعال شوند، امکانات حفاظت بیشتری نیز در دسترس قرار میگیرند. انتخاب نهایی دستگاه به حجم ترافیک واقعی، نوع بازرسی امنیتی و برنامه رشد شبکه بستگی دارد.
نکات مهم قبل از خرید FortiGate FG-80F
برای دریافت پیشنهاد مناسب و جلوگیری از هزینه اضافی، بهتر است موارد زیر را پیش از درخواست پیشفاکتور مشخص کنید:
- تعداد کاربران و نشستهای همزمان شبکه چقدر است؟
- سرعت اینترنت و حجم ترافیک واقعی چقدر است؟
- چه مقدار ترافیک به IPS و SSL Inspection نیاز دارد؟
- آیا اتصال مستقیم فیبر SFP لازم است؟
- چند لینک WAN و چند ارتباط VPN موردنیاز است؟
- آیا از FortiSwitch و رابط FortiLink استفاده میشود؟
- نیاز به ذخیره لاگ روی خود دستگاه وجود دارد؟
- مدل FG-80F کافی است یا FG-81F مناسبتر است؟
- کدام Bundle و مدت لایسنس FortiGuard انتخاب شود؟
- وضعیت پشتیبانی، FortiOS، موجودی و گارانتی چگونه است؟
جمعبندی؛ آیا خرید FortiGate FG-80F ارزش دارد؟
فایروال Fortinet FortiGate FG-80F برای کسبوکارها و شعب سازمانی که به امنیت شبکه، ارتباطات IPsec VPN، مدیریت چند اینترنت و کنترل ترافیک نیاز دارند، گزینهای قابل بررسی است.
ترکیب SoC4، پورتهای گیگابیتی و Shared Media، ظرفیت IPS برابر 1.4Gbps و پشتیبانی از Secure SD-WAN، امکانات لازم برای سناریوهای متنوع شبکه را فراهم میکند.
بااینحال، هنگام خرید باید ظرفیت Threat Protection برابر 900Mbps، نیاز SSL Inspection، محدودیت پورتهای گیگابیتی و وضعیت لایسنس بررسی شود. برای پروژههای جدید، مقایسه با مدلهای نسل G نیز میتواند از نظر عملکرد و هزینه بلندمدت مفید باشد.
FARABORD TECH | ENTERPRISE NETWORK SECURITY
خرید و استعلام قیمت FortiGate FG-80F از فرابرد تک
فرابرد رایانه هوشمند آریانا در زمینه تأمین فایروالهای Fortinet و تجهیزات امنیت شبکه فعالیت میکند. برای بررسی مشخصات فنی FG-80F، انتخاب لایسنس مناسب FortiGuard و مقایسه با مدلهای FG-81F، FG-90G و FG-100F میتوانید با کارشناسان مجموعه تماس بگیرید.
قیمت و شرایط تأمین براساس موجودی، پارتنامبر، گارانتی، نوع و مدت لایسنس و شرایط سفارش مشخص میشود.
سؤالات متداول درباره FortiGate FG-80F
Firewall Throughput دستگاه FG-80F چقدر است؟
برابر 10 / 10 / 7Gbps برای اندازه بستههای مختلف در شرایط آزمون Fortinet است. ظرفیت Threat Protection دستگاه 900Mbps اعلام شده است.
پردازنده فایروال FortiGate 80F چیست؟
این دستگاه از معماری پردازش امنیتی Fortinet SoC4 برای شتابدهی عملیات شبکه و امنیت استفاده میکند.
FG-80F چند پورت شبکه دارد؟
دارای 8 پورت GE RJ45 داخلی و 2 جفت رابط GE RJ45/SFP از نوع Shared Media است. دو پورت داخلی بهصورت پیشفرض نقش FortiLink دارند.
آیا FG-80F پورت SFP دارد؟
بله. دو اسلات SFP در قالب دو جفت Shared Media وجود دارد. در هر جفت، رابط RJ45 و SFP متناظر مستقل و همزمان نیستند.
تفاوت FG-80F و FG-81F چیست؟
FG-80F فاقد SSD داخلی است، درحالیکه FG-81F دارای حافظه SSD داخلی 128GB است. این تفاوت هنگام طراحی ثبت و نگهداری محلی لاگ اهمیت دارد.
آیا FortiGate FG-80F بدون لایسنس کار میکند؟
بله. قابلیتهای پایه مانند Firewall Policy، Routing، NAT و IPsec VPN قابل استفاده هستند؛ اما بسیاری از سرویسهای امنیتی و بهروزرسانیهای مرتبط به اشتراک معتبر نیاز دارند.
آیا FG-80F برای VPN بین شعب مناسب است؟
از IPsec VPN و Secure SD-WAN پشتیبانی میکند. انتخاب نهایی به تعداد شعب، میزان ترافیک، نوع رمزنگاری و معماری ارتباطی بستگی دارد.
آیا SSL VPN روی FG-80F پشتیبانی میشود؟
در نسخههای قدیمیتر FortiOS قابلیت SSL VPN Tunnel Mode وجود داشت، اما از FortiOS 7.6.3 حذف شده است. برای دسترسی کاربران در نسخههای جدید باید روشهای سازگار مانند IPsec VPN بررسی شوند.
آیا FG-80F برای شبکههای دارای 10GbE مناسب است؟
مدل پایه رابط 10GbE ندارد. اگر اتصال مستقیم 10GbE به سوییچ مرکزی الزامی است باید مدل دیگری با پورت مناسب انتخاب شود.
قیمت FortiGate FG-80F به چه عواملی بستگی دارد؟
موجودی، پارتنامبر، گارانتی، نوع و مدت لایسنس FortiGuard و شرایط تأمین، قیمت نهایی دستگاه را تعیین میکنند. برای استعلام قیمت میتوانید با فرابرد تک تماس بگیرید.