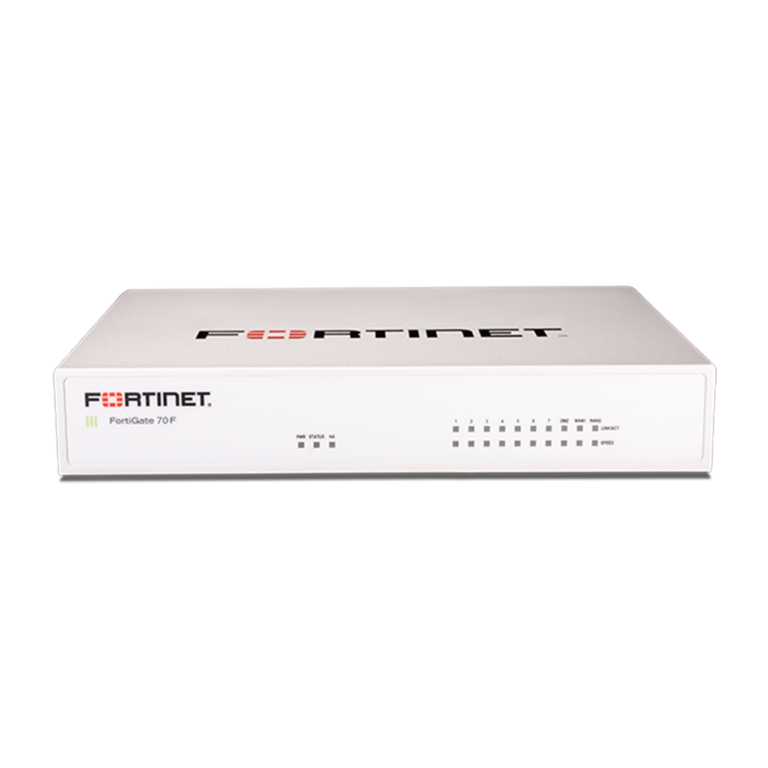
FORTINET | NEXT-GENERATION FIREWALL
خرید فایروال Fortinet FortiGate FG-60F
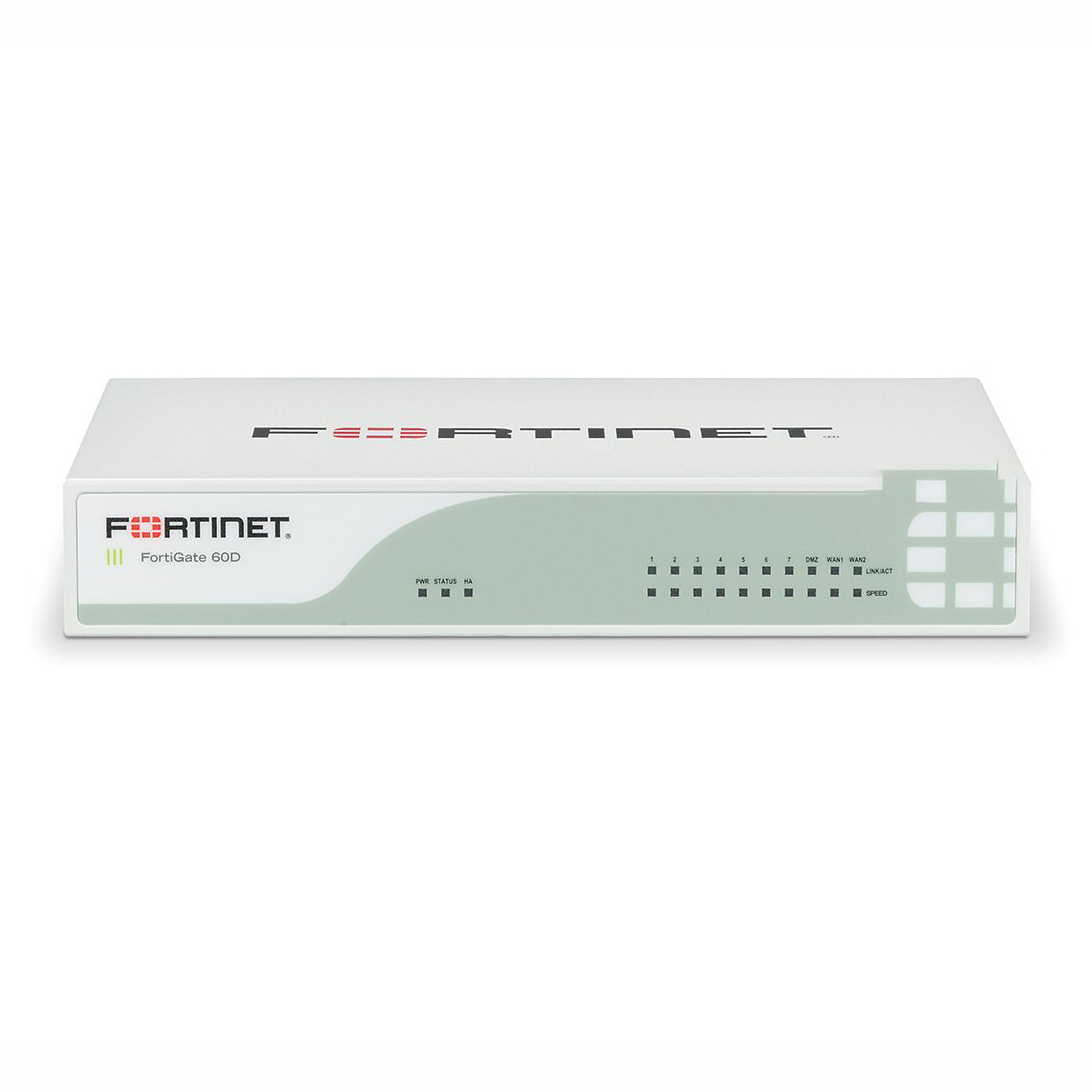
فایروال فورتیگیت FortiGate FG-60F از محصولات امنیت شبکه شرکت Fortinet است که برای دفاتر کوچک تا متوسط، شعب سازمانی، شرکتهای خدماتی و کسبوکارهای نیازمند مدیریت متمرکز امنیت طراحی شده است. این دستگاه قابلیتهای فایروال نسل جدید، مسیریابی، Secure SD-WAN و IPsec VPN را در یک شاسی رومیزی ارائه میکند.
استفاده از پردازنده امنیتی Fortinet SoC4، ده رابط شبکه گیگابیتی RJ45، پشتیبانی از FortiOS و قابلیت اتصال به اکوسیستم Fortinet Security Fabric باعث شده FG-60F برای پیادهسازی کنترل دسترسی، تفکیک VLANها و ارتباط امن شعب قابل بررسی باشد.
برای خرید FortiGate 60F باید علاوه بر قیمت دستگاه، سرعت واقعی اینترنت، ترافیک تحت بازرسی امنیتی، نیاز VPN، نحوه ثبت لاگ و نوع لایسنس FortiGuard را بررسی کرد. انتخاب صحیح فایروال به نیاز شبکه و برنامه توسعه سازمان بستگی دارد، نه فقط عدد Firewall Throughput.
10 Gbps
Firewall Throughput
700 Mbps
Threat Protection
بررسی FortiGate FG-60F؛ امنیت شبکه برای شرکتها و دفاتر سازمانی
Fortinet FortiGate FG-60F برای شبکههایی طراحی شده است که علاوه بر اتصال کاربران به اینترنت، به کنترل دسترسی، حفاظت از سرویسهای داخلی، تفکیک ترافیک و مدیریت ارتباطات WAN نیاز دارند.
در یک شرکت ممکن است سیستم مالی، شبکه کارکنان، تلفنهای تحت شبکه، تجهیزات نظارتی و کاربران مهمان به یک زیرساخت متصل باشند. استفاده از فایروال مناسب کمک میکند دسترسی هر بخش براساس سیاستهای امنیتی تعریف شود و ارتباطات ضروری از سایر ترافیکها تفکیک شوند.
FG-60F با FortiOS قابلیت تعریف Firewall Policy، VLAN، NAT، Routing، ارتباطات IPsec VPN و سیاستهای Secure SD-WAN را فراهم میکند. همچنین با سرویسهای FortiGuard متناسب با اشتراک میتوان قابلیتهای حفاظتی بیشتری مانند IPS، Antivirus و Web Filtering را فعال کرد.
چرا FG-60F برای یک شرکت ارزش بررسی دارد؟
ده پورت گیگابیتی، دو رابط WAN مستقل، امکان تفکیک شبکه داخلی، پشتیبانی از ارتباط امن شعب و مدیریت چند لینک اینترنت، قابلیتهای مهم FG-60F هستند. این امکانات برای شرکتهایی مفیدند که به امنیت و کنترل فراتر از روترهای معمولی نیاز دارند.
برای بررسی دیگر مدلها، صفحه خرید فایروال و تجهیزات Fortinet در فرابرد تک را مشاهده کنید.
مشخصات فنی فایروال FortiGate FG-60F
جدول زیر مهمترین مشخصات سختافزاری و عملکردی فایروال FG-60F را براساس اطلاعات سازنده نشان میدهد. ظرفیتهای Throughput در شرایط آزمایش Fortinet اندازهگیری شدهاند و به معنای سرعت ثابت در تمام شبکهها نیستند.
| مشخصات فنی | FortiGate FG-60F |
| برند | Fortinet |
| مدل / پارتنامبر | FG-60F |
| نوع دستگاه | Next-Generation Firewall / Secure SD-WAN |
| پردازنده امنیتی | Fortinet SoC4 |
| Firewall Throughput | 10 / 10 / 6 Gbps |
| IPS Throughput | 1.4 Gbps |
| NGFW Throughput | 1 Gbps |
| Threat Protection | 700 Mbps |
| SSL Inspection Throughput | 630 Mbps |
| IPsec VPN Throughput | 6.5 Gbps |
| Concurrent Sessions | 700,000 |
| New Sessions / Second | 35,000 |
| Firewall Policies | 2,000 |
| پورت WAN | 2×GE RJ45 |
| پورت DMZ | 1×GE RJ45 |
| پورتهای Internal | 7×GE RJ45؛ شامل 2 رابط FortiLink پیشفرض |
| پورت SFP / SFP+ | ندارد |
| حافظه SSD داخلی | ندارد؛ FG-61F دارای SSD با ظرفیت 128GB است |
| IPsec VPN Tunnels | 200 تونل Gateway-to-Gateway |
| فرمفاکتور | Desktop |
| ابعاد | 38.5 × 216 × 160 mm |
| وزن دستگاه | حدود 1.01 کیلوگرم |
| سیستمعامل | FortiOS |
| قابلیتهای اصلی | Firewall، IPS، IPsec VPN، Secure SD-WAN، FortiGuard و Security Fabric |
نکته مهم درباره عملکرد واقعی
Firewall Throughput برابر 10Gbps در آزمون با بستههای مشخص محاسبه شده است. هنگام فعال بودن IPS، Application Control، Antivirus یا SSL Inspection، باید ظرفیت سرویس امنیتی مربوط را ملاک قرار داد. سرعت عملیاتی شبکه به تنظیمات و ترکیب ترافیک بستگی دارد.
مشاهده دیتاشیت رسمی FortiGate / FortiWiFi 60F Series
پردازنده SoC4 در FortiGate 60F چه مزیتی دارد؟
FortiGate FG-60F از معماری System-on-a-Chip نسل چهارم Fortinet استفاده میکند. این معماری برای اجرای عملیات شبکه و برخی پردازشهای امنیتی با کمک شتابدهندههای اختصاصی طراحی شده است.
هنگامی که یک فایروال باید همزمان Firewall Policy، مسیریابی، ارتباطات اینترنت، نشستهای کاربران و VPN را مدیریت کند، شتابدهی سختافزاری میتواند به بهرهوری بهتر دستگاه کمک کند.
بااینحال، فعال بودن قابلیتهای امنیتی مختلف میتواند مسیر پردازش ترافیک را تغییر دهد. به همین دلیل هنگام انتخاب این فایروال برای پروژههای دارای HTTPS Inspection گسترده یا ارتباطات متعدد، باید ظرفیت واقعی بارکاری ارزیابی شود.
بررسی پورتهای FortiGate FG-60F؛ دو WAN و هفت پورت Internal
این فایروال ده پورت GE RJ45 دارد که بهصورت پیشفرض شامل دو رابط WAN، یک رابط DMZ و هفت پورت داخلی هستند. از میان پورتهای داخلی، دو رابط برای FortiLink در نظر گرفته شدهاند.
2 پورت WAN
برای اتصال به دو مسیر اینترنت یا WAN و پیادهسازی سیاستهای SD-WAN متناسب با شبکه.
1 پورت DMZ
برای تعریف یک بخش شبکه مجزا و اعمال سیاستهای کنترل ارتباط با سایر Zoneها.
7 پورت Internal
برای شبکه داخلی و اتصال تجهیزات؛ شامل دو پورت با نقش FortiLink پیشفرض.
پورت FortiLink برای مدیریت سوییچهای سازگار FortiSwitch کاربرد دارد. نقش رابطها نیز در محدوده قابلیتهای FortiOS و طراحی شبکه قابل تغییر است.
آیا FortiGate 60F پورت SFP دارد؟
خیر. FG-60F دارای رابطهای RJ45 گیگابیتی است و اسلات SFP داخلی ندارد. اگر اتصال مستقیم فیبر نوری یا پورت 10GbE موردنیاز باشد، باید مدل دیگری با مشخصات ارتباطی مناسب بررسی شود.
تفاوت Firewall، IPS و Threat Protection در FG-60F
یکی از اشتباهات رایج هنگام خرید فایروال، توجه صرف به سرعت خام Firewall است. FortiGate FG-60F در آزمون پایه سرعتی تا 10Gbps دارد، اما ظرفیت پردازش امنیتی آن با فعال شدن سرویسهای حفاظتی متفاوت خواهد بود.
در این مدل، IPS Throughput برابر 1.4Gbps، ظرفیت NGFW برابر 1Gbps و Threat Protection برابر 700Mbps است.
برای مثال، اگر یک مجموعه دارای اینترنت پرسرعت است و قرار است IPS و Antivirus بخش بزرگی از ترافیک را بررسی کنند، انتخاب دستگاه تنها براساس Firewall Throughput میتواند باعث ایجاد گلوگاه شود.
همچنین ظرفیت SSL Inspection این مدل 630Mbps اعلام شده است. اگر شبکه به بازرسی گسترده ترافیک HTTPS نیاز دارد، باید میزان ترافیک رمزگذاریشده و ظرفیت عملیاتی دستگاه پیش از خرید بررسی شود.
Secure SD-WAN در FortiGate 60F؛ مدیریت دو لینک اینترنت
FortiGate FG-60F از قابلیت Secure SD-WAN برای کنترل مسیر ترافیک و مدیریت ارتباطات WAN پشتیبانی میکند. این قابلیت در شرکتهایی که دو سرویس اینترنت یا یک مسیر ارتباطی اصلی و یک مسیر پشتیبان دارند کاربرد دارد.
با FortiOS میتوان کیفیت لینکها را براساس معیارهایی مانند Latency، Jitter و Packet Loss بررسی کرد و سیاستهای انتخاب مسیر برای سرویسهای مختلف تعریف نمود.
برای مثال، در شبکهای دارای تلفن IP و نرمافزار مالی، میتوان کیفیت ارتباطات را ارزیابی و مسیر ترافیک هر سرویس را براساس سیاستهای شبکه مدیریت کرد.
البته نتیجه SD-WAN به تنظیمات، کیفیت لینکها و معماری ارتباطات بستگی دارد؛ این قابلیت بهتنهایی ضعف لینک اینترنت را برطرف نمیکند.
IPsec VPN در FG-60F؛ ارتباط امن شعب و کاربران دورکار
FortiGate 60F از IPsec VPN برای ایجاد ارتباطات رمزگذاریشده بین دفاتر و شعب سازمانی پشتیبانی میکند. ظرفیت IPsec VPN Throughput این دستگاه طبق دیتاشیت Fortinet برابر 6.5Gbps است.
این قابلیت برای شرکتهایی کاربرد دارد که میخواهند شبکه شعب، سیستمهای مالی یا کاربران مجاز از راه دور را به منابع داخلی متصل کنند.
در زمان طراحی VPN باید تعداد ارتباطات همزمان، نوع رمزنگاری، سیاستهای احراز هویت، کیفیت اینترنت و حجم واقعی ترافیک مشخص شود.
نکته مهم درباره SSL VPN و نسخه FortiOS
از FortiOS 7.6.3 قابلیت SSL VPN Tunnel Mode حذف شده است و Agentless VPN نیز روی مدل FG-60F پشتیبانی نمیشود. بنابراین برای پیادهسازی جدید دسترسی تونلی، IPsec VPN و قابلیتهای سازگار نسخه FortiOS باید بررسی شوند. قبل از ارتقای دستگاههای قدیمی، مسیر مهاجرت VPN را مشخص کنید.
لایسنس FortiGuard برای FortiGate FG-60F؛ کدام گزینه مناسب است؟
هنگام خرید FG-60F باید مشخص شود دستگاه بهصورت سختافزار مستقل تأمین میشود یا همراه با لایسنس FortiGuard ارائه خواهد شد.
قابلیتهای پایه FortiOS مانند Firewall Policy، Routing، NAT و IPsec VPN بهصورت پایه قابل استفاده هستند، اما بسیاری از سرویسهای امنیتی و بهروزرسانیهای مربوط به آنها به اشتراک معتبر نیاز دارند.
بستههای FortiGuard از جمله ATP، UTP و Enterprise Protection، بسته به پارتنامبر و شرایط قرارداد، سرویسهای متفاوتی مانند IPS، Antivirus، Web Filtering و قابلیتهای حفاظتی تکمیلی را ارائه میکنند.
لایسنس آنلاین رسمی FortiGuard
اشتراک رسمی مطابق SKU، نوع Bundle و مدت اعتبار، سرویسها و بهروزرسانیهای مرتبط با قرارداد را فراهم میکند. شرایط پشتیبانی نیز باید مشخص باشد.
بررسی خدمات و روشهای آفلاین
در صورت پیشنهاد سرویس آفلاین باید وضعیت مجوز، امکانات واقعی، شیوه دریافت آپدیت و شرایط پشتیبانی روشن باشد. خدمات آفلاین دستی لزوماً معادل اشتراک رسمی آنلاین نیست.
اگر هدف پروژه استفاده جدی از IPS، Web Filtering یا Antivirus است، بهتر است از ابتدا نوع Bundle، مدت اعتبار و هزینه تمدید در کنار قیمت سختافزار محاسبه شود.
برای آشنایی با تفاوت سرویسها، مقاله راهنمای خرید و تمدید لایسنس FortiGuard را مطالعه کنید.
ذخیره لاگ و مدیریت متمرکز FortiGate 60F
یکی از موضوعات مهم برای خریداران سازمانی، روش ثبت و نگهداری لاگهای امنیتی است. مدل FG-60F فاقد SSD داخلی است و این موضوع باید هنگام طراحی Log Management در نظر گرفته شود.
برای نگهداری و تحلیل متمرکز لاگها میتوان از راهکارهای سازگار مانند FortiAnalyzer استفاده کرد. همچنین FortiManager برای مدیریت متمرکز فایروالها و سیاستهای شبکه قابل بررسی است.
اگر ذخیرهسازی محلی روی خود دستگاه بخشی از نیاز پروژه باشد، بررسی FortiGate FG-61F اهمیت دارد.
تفاوت FortiGate FG-60F با FG-61F چیست؟
دو مدل FG-60F و FG-61F از یک خانواده سختافزاری هستند. مهمترین تفاوت آنها وجود حافظه ذخیرهسازی داخلی در نسخه 61F است.
FortiGate FG-60F
فاقد SSD داخلی؛ گزینهای برای پروژههایی که ذخیره و تحلیل لاگها را با سامانه مرکزی یا راهکار خارجی انجام میدهند.
FortiGate FG-61F
دارای SSD داخلی 128GB؛ برای سناریوهایی که وجود فضای ذخیرهسازی محلی روی دستگاه اهمیت دارد.
بنابراین قیمت پایینتر سختافزار نباید تنها معیار انتخاب باشد. روش ثبت لاگ، شرایط پشتیبانی، نیاز گزارشگیری و هزینه کل پروژه نیز باید بررسی شوند.
صفحه مرتبط: بررسی FortiGate FG-61F.
مقایسه FortiGate 60F با FG-40F، FG-50G، FG-70G و FG-90G
هنگام انتخاب فایروال باید علاوه بر قیمت، نسل پردازنده، ظرفیت پردازش امنیتی، تعداد پورتها و نیازهای توسعه آینده شبکه را مقایسه کرد.
FortiGate FG-40F
برای پروژههایی که به تعداد پورت کمتر و ظرفیت متفاوتی نیاز دارند، گزینهای برای مقایسه هزینه و قابلیتها است.
بررسی FG-40F ←
FortiGate FG-50G
مدل جدیدتر با پردازنده SoC5؛ برای مقایسه عملکرد امنیتی نسل جدید با FG-60F و بررسی هزینه لایسنس.
بررسی FG-50G ←
FortiGate FG-70G
گزینهای از نسل جدیدتر که از نظر توان امنیتی، پورتها و تناسب با پروژههای جدید ارزش بررسی دارد.
بررسی FG-70G ←
FortiGate FG-90G
برای شرکتهایی که به ظرفیت پردازش امنیتی و امکانات ارتباطی متفاوتی نیاز دارند، گزینهای برای مقایسه فنی است.
بررسی FG-90G ←
FortiGate FG-100F
برای پروژههای دارای نیاز متفاوت به ظرفیت، تعداد پورت یا شاسی رکمونت قابل بررسی است.
بررسی FG-100F ←
FG-60F یا مدلهای نسل G؟
در پروژه جدید، بهتر است FG-60F با مدلهای نسل G از نظر ظرفیت Threat Protection، نوع پورتها، هزینه لایسنس و وضعیت پشتیبانی مقایسه شود. شماره مدل یا نسل جدیدتر بهتنهایی برای انتخاب کافی نیست.
FortiGate FG-60F برای چه شرکتهایی مناسب است؟
این فایروال برای مجموعههایی قابل بررسی است که به مدیریت متمرکز امنیت و ارتباطات نیاز دارند، اما الزاماً به پورتهای 10GbE یا ظرفیت بالای فایروالهای رکمونت احتیاج ندارند.
- دفاتر کوچک تا متوسط و شعب شرکتها
- شرکتهای خدماتی، بازرگانی و اداری
- فروشگاهها و دفاتر دارای شبکه چندبخشی
- شبکههای دارای دو لینک اینترنت یا اینترنت پشتیبان
- مجموعههای نیازمند ارتباط IPsec VPN بین شعب
- شرکتهای دارای سیستم مالی، سرور داخلی و تلفن VoIP
- محیطهای نیازمند جداسازی VLAN و کنترل کاربران
- پروژههای استفادهکننده از FortiSwitch و FortiLink
اگر حجم بالایی از ترافیک تحت SSL Inspection یا Threat Protection قرار میگیرد، باید ظرفیت عملیاتی دستگاه با نیاز شبکه مقایسه شود. در چنین شرایطی ممکن است مدل جدیدتر یا قویتر مناسب باشد.
یک سناریوی واقعی برای استفاده از FortiGate 60F
سناریو: شرکت با دو اینترنت، سیستم مالی و یک شعبه
فرض کنید یک شرکت دارای شبکه اداری، حسابداری، تلفنهای تحت شبکه و یک شعبه خارج از دفتر اصلی است. مجموعه از دو اتصال اینترنت برای مدیریت بهتر ارتباطات استفاده میکند.
در این معماری، FG-60F میتواند برای تعریف Firewall Policy، تفکیک شبکهها، ایجاد Site-to-Site IPsec VPN و مدیریت مسیر ارتباطی از طریق SD-WAN مورد استفاده قرار گیرد.
در صورت فعال بودن اشتراک امنیتی مناسب، میتوان سرویسهای حفاظتی اضافی را نیز به سیاستهای شبکه افزود. تناسب مدل با پروژه باید براساس ترافیک واقعی، تعداد Sessionها و ظرفیت امنیتی بررسی شود.
قبل از خرید فایروال FortiGate FG-60F چه نکاتی را بررسی کنیم؟
- سرعت اینترنت فعلی و رشد احتمالی ترافیک مشخص باشد.
- تعداد کاربران و نشستهای همزمان بررسی شود.
- میزان ترافیک تحت IPS و SSL Inspection محاسبه شود.
- نیاز به دو پورت WAN و شبکههای VLAN مشخص باشد.
- در صورت نیاز به فیبر یا 10GbE، محدودیت پورت دستگاه بررسی شود.
- تعداد تونلها و کاربران IPsec VPN مشخص باشد.
- روش ذخیره و نگهداری لاگها تعیین شود.
- تفاوت FG-60F و FG-61F در ذخیرهسازی داخلی لحاظ شود.
- نوع Bundle و مدت لایسنس FortiGuard مشخص باشد.
- نسخه FortiOS، وضعیت پشتیبانی، گارانتی و موجودی تأیید شوند.
جمعبندی؛ آیا خرید FortiGate FG-60F انتخاب مناسبی است؟
فایروال فورتیگیت FG-60F برای شرکتها و شعبی که به کنترل ترافیک، مدیریت چند اینترنت، تفکیک شبکه و IPsec VPN نیاز دارند، یک گزینه قابل بررسی است.
وجود پردازنده SoC4، ده رابط گیگابیتی، قابلیت Secure SD-WAN و امکان استفاده از خدمات FortiGuard، این مدل را برای بسیاری از سناریوهای شبکه سازمانی مناسب میکند. البته ظرفیت Threat Protection برابر 700Mbps و SSL Inspection برابر 630Mbps باید در طراحی لحاظ شود.
اگر برای پروژه جدید میان FG-60F و مدلهای جدیدتر تردید دارید، پیشنهاد میشود قبل از خرید ظرفیت موردنیاز، مشخصات سختافزاری، هزینه لایسنس و وضعیت پشتیبانی هر مدل مقایسه شود.
FARABORD TECH | ENTERPRISE NETWORK SECURITY
خرید و استعلام قیمت FortiGate FG-60F از فرابرد تک
فرابرد رایانه هوشمند آریانا در زمینه تأمین فایروالهای Fortinet و تجهیزات امنیت شبکه فعالیت میکند. برای بررسی مشخصات FG-60F، انتخاب لایسنس FortiGuard و مقایسه با مدلهای FG-61F، FG-50G و FG-70G میتوانید با کارشناسان فرابرد تک تماس بگیرید.
قیمت نهایی دستگاه براساس موجودی، پارتنامبر، گارانتی، نوع و مدت لایسنس و شرایط تأمین اعلام میشود. پیش از سفارش، وضعیت پشتیبانی و نیاز فنی شبکه نیز بررسی خواهد شد.
سؤالات متداول درباره FortiGate FG-60F
Firewall Throughput فایروال FG-60F چقدر است؟
برابر 10 / 10 / 6Gbps در شرایط تست سازنده است. ظرفیت IPS برابر 1.4Gbps و Threat Protection برابر 700Mbps اعلام شده است.
پردازنده FortiGate 60F چیست؟
از پردازنده امنیتی Fortinet SoC4 برای پردازش و شتابدهی عملیات مشخص شبکه و امنیت استفاده میکند.
FG-60F چند پورت شبکه دارد؟
دارای ده پورت GE RJ45 است: دو WAN، یک DMZ و هفت Internal که دو رابط داخلی نقش FortiLink پیشفرض دارند.
آیا FortiGate FG-60F پورت SFP دارد؟
خیر. این مدل پورت SFP و SFP+ داخلی ندارد و رابطهای آن از نوع GE RJ45 هستند.
آیا FG-60F حافظه SSD داخلی دارد؟
خیر. FG-60F فاقد SSD داخلی است، اما مدل FG-61F دارای یک SSD با ظرفیت 128GB است.
آیا FG-60F برای دو لینک اینترنت مناسب است؟
بله. دو پورت WAN دارد و با FortiOS میتوان سیاستهای Secure SD-WAN را متناسب با نیاز شبکه پیادهسازی کرد.
آیا SSL VPN در FG-60F پشتیبانی میشود؟
این موضوع به نسخه FortiOS وابسته است. در FortiOS 7.6.3 و نسخههای بعدی، SSL VPN Tunnel Mode حذف شده و Agentless VPN نیز روی FG-60F پشتیبانی نمیشود. برای دسترسی تونلی باید IPsec VPN را بررسی کرد.
آیا FortiGate 60F بدون لایسنس FortiGuard کار میکند؟
قابلیتهای پایه فایروال، Routing، NAT و IPsec VPN قابل استفاده هستند، اما بسیاری از سرویسهای امنیتی و دریافت بهروزرسانیهای مربوط به اشتراک مناسب وابستهاند.
FG-60F بهتر است یا FG-50G و FG-70G؟
برای خرید جدید باید نسل پردازنده، ظرفیت امنیتی، پورتها، وضعیت پشتیبانی و قیمت لایسنس را مقایسه کرد. مدل جدیدتر الزاماً برای تمام شبکهها انتخاب بهتری نیست.
قیمت FortiGate FG-60F چگونه تعیین میشود؟
قیمت به موجودی، گارانتی، مدل دقیق، نوع و مدت اشتراک FortiGuard و شرایط تأمین بستگی دارد. برای استعلام میتوانید با فرابرد تک تماس بگیرید.