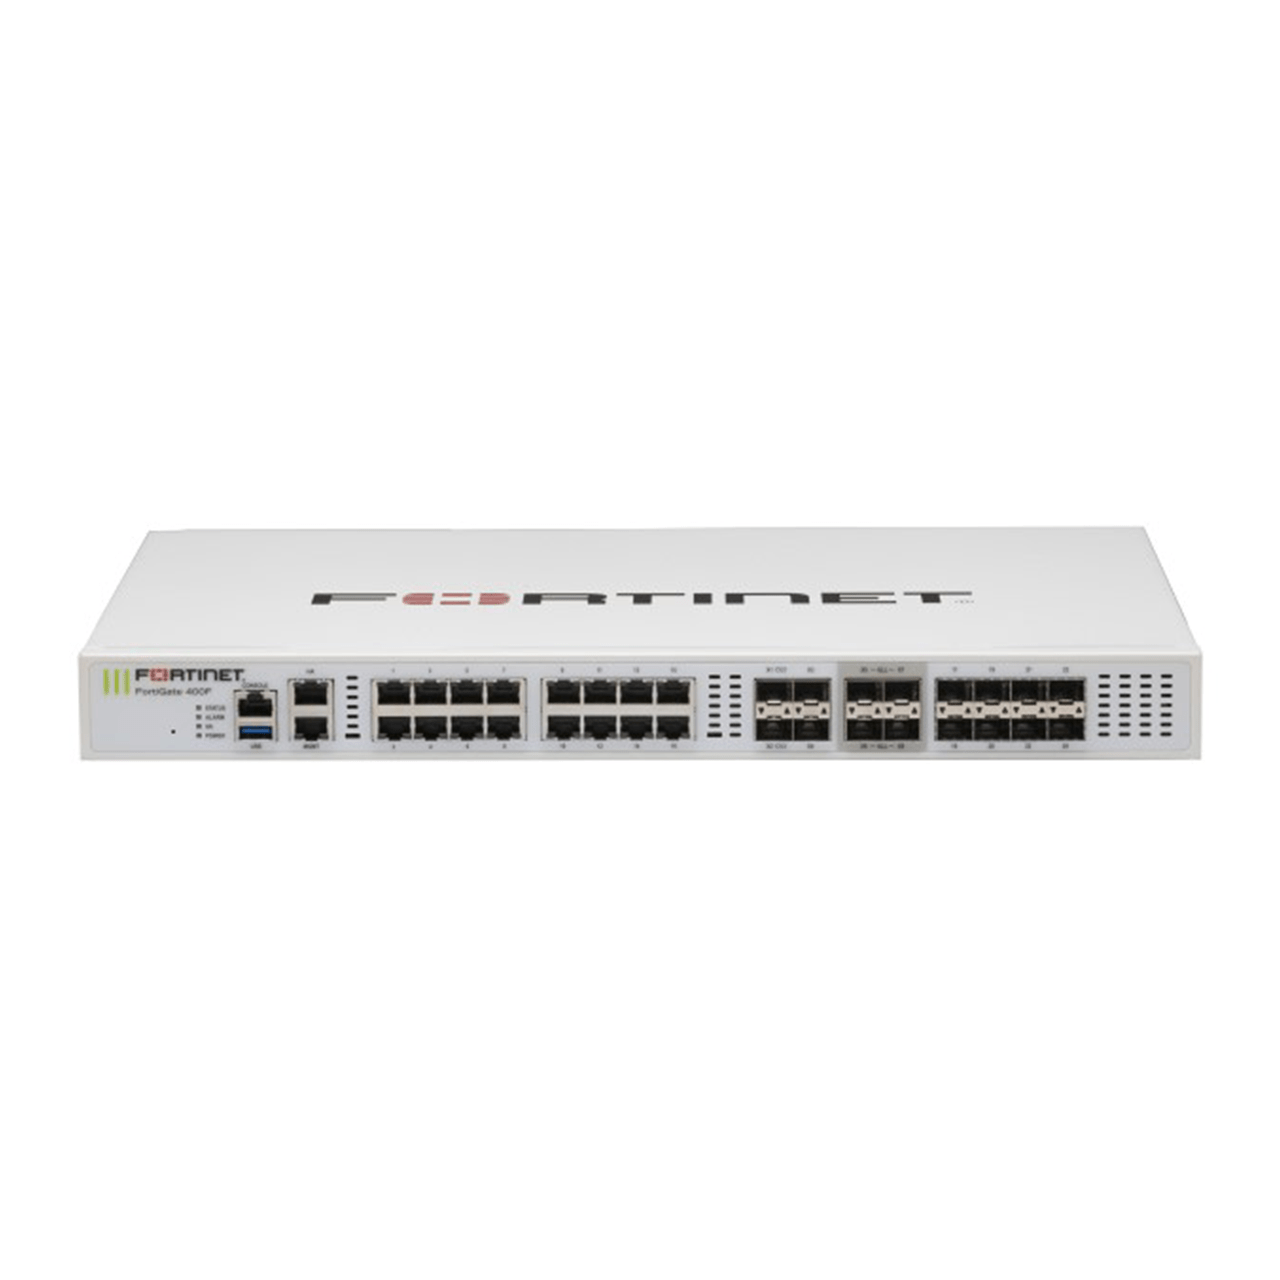
FORTINET | NEXT-GENERATION FIREWALL
خرید فایروال Fortinet FortiGate FG-200F
فایروال فورتیگیت FortiGate FG-200F یک فایروال نسل جدید سازمانی از شرکت Fortinet است که برای دفاتر مرکزی، شعب بزرگ، شبکههای Campus و سازمانهای متوسط تا بزرگ طراحی شده است. این دستگاه با سیستمعامل FortiOS، قابلیتهای Firewall، Secure SD-WAN، IPsec VPN و مدیریت یکپارچه سیاستهای امنیتی را ارائه میکند.
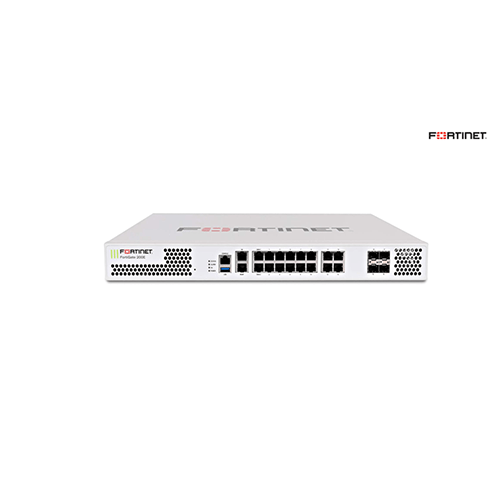
FG-200F از پردازنده امنیتی اختصاصی NP6XLite و شتابدهندههای CP9 استفاده میکند. چهار پورت 10GE SFP+، هشت اسلات GE SFP، شانزده پورت GE RJ45 و منابع تغذیه افزونه، این فایروال را برای اتصال به شبکههای سازمانی و سوییچهای پرسرعت قابل بررسی میکنند.
برای خرید FortiGate 200F، علاوه بر قیمت سختافزار باید ظرفیت IPS، NGFW، SSL Inspection، ارتباطات VPN و نوع لایسنس FortiGuard را متناسب با بار واقعی شبکه ارزیابی کرد.
27 Gbps
Firewall Throughput
بررسی فایروال FortiGate 200F؛ امنیت شبکه در سطح سازمانی
Fortinet FortiGate FG-200F برای شبکههایی طراحی شده است که مدیریت ارتباطات اینترنت، کنترل دسترسی کاربران، تفکیک بخشهای سازمان و ارتباط امن شعب را از یک فایروال مرکزی انتظار دارند.
این دستگاه میتواند در مرز شبکه سازمان، دفتر مرکزی یا معماری Enterprise Branch مستقر شود. FortiOS امکان مدیریت Firewall Policy، VLAN، Routing، NAT، ارتباطات VPN و سیاستهای Secure SD-WAN را در یک پلتفرم فراهم میکند.
با استفاده از اشتراکهای امنیتی متناسب FortiGuard نیز میتوان سرویسهایی مانند IPS، Antivirus، Web Filtering و دیگر قابلیتهای حفاظت در برابر تهدیدات را در سیاستهای امنیتی به کار گرفت.
نکته مهم در انتخاب FG-200F این است که ظرفیت Firewall Throughput برابر 27Gbps به معنای عبور همین حجم ترافیک با تمام سرویسهای امنیتی فعال نیست. برای تصمیمگیری فنی، توان NGFW و Threat Protection اهمیت بیشتری پیدا میکند.
مزیت اصلی FortiGate FG-200F چیست؟ وجود چهار رابط 10GE SFP+، شانزده پورت GE RJ45، هشت اسلات SFP، پردازندههای امنیتی اختصاصی Fortinet، دو پاور افزونه و ظرفیت NGFW برابر 3.5Gbps، مزیتهای مهم این مدل برای شبکههای سازمانی هستند.
برای مشاهده سایر فایروالهای این برند، به صفحه محصولات Fortinet در فرابرد تک مراجعه کنید.
جدول مشخصات فنی فایروال FortiGate FG-200F
جدول زیر اطلاعات فنی اصلی FortiGate 200F را براساس دیتاشیت Fortinet نشان میدهد. اعداد عملکردی مربوط به شرایط آزمایش سازنده هستند و ممکن است در شبکه واقعی، با توجه به سرویسهای فعال و نوع ترافیک متفاوت باشند.
| مشخصات فنی | FortiGate FG-200F |
| برند | Fortinet |
| مدل / پارتنامبر | FG-200F |
| نوع دستگاه | NGFW / Secure SD-WAN |
| پردازنده امنیتی | NP6XLite و CP9 |
| Firewall Throughput | 27 / 27 / 11 Gbps |
| IPS Throughput | 5 Gbps |
| NGFW Throughput | 3.5 Gbps |
| Threat Protection | 3 Gbps |
| SSL Inspection | 4 Gbps |
| IPsec VPN Throughput | 13 Gbps |
| Concurrent Sessions | 3,000,000 |
| New Sessions / Second | 280,000 |
| Firewall Policies | 10,000 |
| پورت GE RJ45 شبکه | 16 عدد |
| پورت MGMT و HA | 2×GE RJ45 مجزا |
| پورت GE SFP | 8 اسلات |
| پورت 10GE SFP+ | 4 اسلات؛ 2 عدد FortiLink پیشفرض |
| ذخیرهسازی داخلی | بدون SSD داخلی |
| منبع تغذیه | دو پاور AC با افزونگی 1+1 |
| فرمفاکتور | Rackmount 1U |
| سیستمعامل | FortiOS |
| قابلیتهای اصلی | NGFW، IPS، VPN، SD-WAN، HA، FortiGuard و Security Fabric |
نکته تخصصی درباره اعداد عملکردی Firewall Throughput در آزمون با اندازه بستههای مشخص محاسبه میشود. هنگام اجرای IPS، Application Control، Malware Protection یا SSL Inspection باید شاخص عملکردی مربوط به همان سرویس را بررسی کرد. اعداد دیتاشیت تضمینکننده سرعت ثابت در تمام پیکربندیها نیستند.
مشاهده دیتاشیت رسمی FortiGate 200F Series
پردازنده NP6XLite و CP9 در FortiGate 200F
یکی از ویژگیهای مهم FG-200F، استفاده از شتابدهندههای اختصاصی Fortinet برای پردازش ترافیک شبکه و عملیات امنیتی است. در معماری این دستگاه، NP6XLite برای شتابدهی جریانهای واجد شرایط شبکه استفاده میشود و پردازندههای CP9 در پردازشهای امنیتی نقش دارند.
در یک شبکه سازمانی، فایروال ممکن است بهصورت همزمان ترافیک کاربران، سرویسهای داخلی، ارتباطات VPN و لینکهای اینترنت را مدیریت کند. معماری شتابدهی سختافزاری میتواند در چنین سناریوهایی به افزایش کارایی کمک کند.
البته همه نوع ترافیک به شکل یکسان شتابدهی نمیشود. نوع Session، قابلیتهای فعال، سیاستهای فایروال و مسیر پردازش بسته بر عملکرد واقعی اثر دارند.
بررسی پورتهای FG-200F؛ شبکه گیگابیتی و ارتباطات 10GbE
فایروال FortiGate 200F از نظر تنوع رابطها برای معماریهای سازمانی طراحی شده است. این مدل علاوه بر شانزده رابط شبکه گیگابیتی، دارای هشت اسلات SFP گیگابیتی و چهار رابط 10GE SFP+ است.
16 پورت GE RJ45
برای اتصال شبکههای داخلی، تجهیزات گیگابیتی و پیادهسازی Segmentation و رابطهای متناسب با نیاز سازمان.
8 اسلات GE SFP
برای ارتباط فیبر نوری گیگابیتی با استفاده از ماژولهای سازگار و انتخاب نوع فیبر براساس فاصله لینک.
4 پورت 10GE SFP+
برای اتصال به Core Switch، تجهیزات توزیع و مسیرهای 10GbE؛ دو پورت بهصورت پیشفرض برای FortiLink تعریف شدهاند.
MGMT و HA
دو رابط گیگابیتی مجزا برای مدیریت و ارتباط HA که از پورتهای شبکه اصلی تفکیک شدهاند.
نکته مهم این است که دو رابط 10GE FortiLink در پیکربندی پیشفرض برای مدیریت سوییچهای سازگار FortiSwitch تعریف شدهاند، اما مطابق قابلیتهای پشتیبانیشده FortiOS میتوان نقش رابطها را در طراحی شبکه بررسی و تغییر داد.
آیا FG-200F برای شبکه 10GbE مناسب است؟ از نظر رابط فیزیکی، چهار پورت 10GE دارد. اما ظرفیت عبور ترافیک همراه با بازرسی امنیتی به نوع سرویسهای فعال بستگی دارد. برای شبکههای پرحجم باید ظرفیت Threat Protection و SSL Inspection نیز در محاسبات لحاظ شود.
تفاوت Firewall Throughput با IPS و NGFW در FG-200F
در مشخصات FortiGate FG-200F، سرعت Firewall Throughput برابر 27 / 27 / 11Gbps اعلام شده است. اما ظرفیت IPS برابر 5Gbps، NGFW برابر 3.5Gbps و Threat Protection برابر 3Gbps است.
این تفاوت برای سازمانهایی مهم است که قصد دارند علاوه بر کنترل ترافیک، سرویسهای امنیتی مانند IPS، Application Control و Antivirus را فعال کنند.
برای مثال، اگر یک شرکت اینترنت پرسرعت دارد و بخش زیادی از ترافیک HTTPS را تحت SSL Inspection قرار میدهد، تنها بررسی سرعت Firewall خام میتواند باعث انتخاب نادرست شود.
ظرفیت اعلامشده SSL Inspection برابر 4Gbps است. برای طراحی دقیقتر باید حجم ترافیک رمزگذاریشده، الگوریتمهای رمزنگاری، تعداد نشستها و سیاستهای بازرسی مشخص شوند.
Secure SD-WAN در FortiGate FG-200F
FortiGate 200F برای طراحی ارتباطات Secure SD-WAN در سازمانهای چندشعبهای قابل استفاده است. FortiOS امکان تعریف سیاستهای انتخاب مسیر و نظارت بر کیفیت لینکهای WAN را فراهم میکند.
معیارهایی مانند Latency، Jitter و Packet Loss میتوانند برای ارزیابی کیفیت لینکها و تعیین مسیر ترافیک سرویسهای مهم سازمانی استفاده شوند.
در شبکهای با چند اتصال اینترنت یا ارتباط WAN خصوصی، مدیر شبکه میتواند سیاستهای موردنیاز برای برنامههای مالی، ارتباطات صوتی و دسترسی به سرویسهای مرکزی را طراحی کند.
موفقیت یک پروژه SD-WAN تنها به سختافزار وابسته نیست؛ تنظیم مسیرها، کیفیت لینکها، امنیت ترافیک و مدیریت متمرکز نیز اهمیت دارند.
IPsec VPN در FortiGate 200F؛ ارتباط امن بین شعب
فایروال FG-200F از IPsec VPN برای ایجاد ارتباطات رمزگذاریشده بین دفاتر، شعب و زیرساختهای سازمان پشتیبانی میکند. ظرفیت IPsec VPN Throughput طبق مشخصات سازنده برابر 13Gbps است.
این قابلیت در شبکههایی که کاربران شعب باید به سرویسهای دفتر مرکزی یا دیتاسنتر سازمان متصل شوند کاربرد دارد.
برای انتخاب ظرفیت مناسب، تعداد تونلها، میزان ترافیک هر شعبه، نوع رمزنگاری، کیفیت لینک و سیاستهای دسترسی باید بررسی شوند.
روشهای دسترسی امن کاربران دورکار نیز باید براساس نسخه FortiOS و قابلیتهای پشتیبانیشده آن انتخاب شوند.
High Availability و پاور Redundant در FG-200F
در شبکههای سازمانی که قطع ارتباط اینترنت یا دسترسی به سرویسهای داخلی هزینهبر است، طراحی افزونگی اهمیت زیادی دارد.
FortiGate FG-200F دارای دو منبع تغذیه AC با ساختار افزونگی 1+1 است. منابع تغذیه استاندارد این دستگاه برخلاف برخی مدلهای بالاتر، قابل تعویض Hot-Swap نیستند.
این مدل همچنین از حالتهای HA سازگار با FortiOS پشتیبانی میکند. برای کاهش ریسک خرابی یک فایروال میتوان استفاده از دو دستگاه سازگار در معماری Active-Passive یا حالتهای پشتیبانیشده دیگر را بررسی کرد.
نکته مهم درباره افزونگی وجود دو پاور، بهتنهایی معادل HA کامل نیست. برای پایداری شبکه باید برق ورودی، UPS، سوییچهای متصل، مسیرهای ارتباطی و وضعیت فایروال دوم نیز بررسی شوند.
لایسنس FortiGuard برای FG-200F؛ کدام Bundle مناسب است؟
هنگام خرید فایروال FortiGate FG-200F باید نوع سرویس امنیتی موردنیاز نیز مشخص شود. سختافزار فایروال قابلیتهای پایه مانند Firewall Policy، Routing، NAT و IPsec VPN را ارائه میکند؛ اما بسیاری از سرویسهای حفاظتی و بهروزرسانیهای مربوط به آنها به اشتراک معتبر نیاز دارند.
بستههای FortiGuard مانند ATP، UTP و Enterprise Protection از نظر مجموعه سرویسها متفاوت هستند. انتخاب میان این بستهها باید متناسب با نیاز IPS، Antivirus، Web Filtering، DNS Security و سایر قابلیتهای حفاظتی انجام شود.
اشتراک رسمی FortiGuard
امکان دریافت سرویسهای امنیتی و بهروزرسانیهای مربوط مطابق نوع Bundle، SKU، مدت اعتبار و قرارداد رسمی.
شرایط راهکارهای آفلاین
در صورت ارائه خدمات آفلاین، باید تفاوت آن با اشتراک رسمی از نظر مجوز، امکانات، شیوه دریافت آپدیت و شرایط پشتیبانی روشن باشد.
برای شناخت دقیق بستهها و تفاوت سرویسهای امنیتی، مقاله راهنمای خرید و تمدید لایسنس FortiGuard را مطالعه کنید.
مدیریت متمرکز و ذخیره لاگ در FortiGate 200F
FG-200F میتواند در اکوسیستم Fortinet Security Fabric و همراه با ابزارهای مدیریتی سازگار مورد استفاده قرار گیرد.
FortiManager برای مدیریت متمرکز تنظیمات و Policyها و FortiAnalyzer برای گردآوری، تحلیل و گزارشگیری لاگهای امنیتی قابل بررسی هستند.
مدل FG-200F دارای SSD داخلی نیست؛ بنابراین اگر سازمان به نگهداری طولانیمدت لاگها نیاز دارد، باید روش مناسبی برای ارسال و ذخیره آنها در سامانههای مرکزی طراحی شود.
تفاوت FortiGate FG-200F با FG-201F چیست؟
دو مدل FG-200F و FG-201F از نظر بسیاری از ویژگیهای پردازشی و ارتباطی مشابه هستند. تفاوت مهم آنها در وجود ذخیرهسازی داخلی است.
FortiGate FG-200F
فاقد SSD داخلی؛ گزینهای برای شبکههایی که مدیریت و نگهداری لاگ را از طریق سامانه متمرکز انجام میدهند.
FortiGate FG-201F
دارای SSD داخلی 480GB؛ برای پروژههایی که وجود فضای ذخیرهسازی داخلی در طراحی دستگاه اهمیت دارد.
اگر نگهداری لاگ روی خود فایروال بخشی از الزامات سازمان است، بهتر است قبل از سفارش، نسخه 201F را نیز ارزیابی کنید. انتخاب این دو مدل باید با بررسی روش گزارشگیری، سیاست نگهداری لاگ و اختلاف هزینه انجام شود.
مقایسه FG-200F با FG-100F، FG-90G و FG-400F
برای انتخاب میان مدلهای Fortinet، باید ظرفیت Threat Protection، تعداد نشستها، نوع رابطهای شبکه، پشتیبانی نرمافزاری و هزینه لایسنس را مقایسه کرد.
FortiGate FG-90G
برای بررسی پروژههایی که ظرفیت و پورتهای متفاوتی از 200F نیاز دارند و محدودیت هزینه مهم است.
مشاهده FG-90G ←
FortiGate FG-100F
مدلی برای مقایسه نیازهای امنیتی و ظرفیت شبکه در شعب و دفاتر مرکزی با بارکاری سبکتر.
مشاهده FG-100F ←
FortiGate FG-101F
برای سناریوهایی مشابه FG-100F که وجود فضای ذخیرهسازی داخلی نیز یکی از معیارهای انتخاب است.
مشاهده FG-101F ←
FortiGate FG-400F
برای شبکههای بزرگتر یا پروژههایی که ظرفیت امنیتی و ساختار ارتباطی متفاوتی نیاز دارند.
مشاهده FG-400F ←
FortiGate FG-600F
برای مقایسه پروژههایی با نیاز بیشتر به پورتهای پرسرعت، ظرفیت امنیتی و تعداد ارتباطات همزمان.
مشاهده FG-600F ←
چرا مقایسه باید براساس مدل دقیق باشد؟ مدلهای FortiGate از نسلها و معماریهای متفاوتی استفاده میکنند. صرفاً شماره بزرگتر یا حرف G و F برای قضاوت درباره عملکرد کافی نیست. باید دیتاشیت، پارتنامبر، سرویس امنیتی و نوع پورتها بررسی شوند.
فایروال FortiGate 200F برای چه شبکههایی مناسب است؟
این فایروال برای مجموعههایی قابل بررسی است که به ظرفیت بالاتر از فایروالهای کوچک، تعداد رابطهای بیشتر و امکانات امنیتی سازمانی نیاز دارند.
- دفاتر مرکزی سازمانهای متوسط تا بزرگ
- شبکههای Campus و پردیسهای سازمانی
- شرکتهای دارای چندین شعبه و ارتباط IPsec VPN
- مراکز آموزشی بزرگ و شبکههای اداری چندبخشی
- مجموعههای صنعتی با VLAN و Zoneهای متعدد
- شبکههای دارای سوییچهای مرکزی 10GbE
- پروژههای نیازمند Secure SD-WAN
- سازمانهای نیازمند HA و مدیریت متمرکز
برای دفتر کوچک یا شبکهای با ترافیک محدود، FG-200F ممکن است بیش از نیاز باشد. در مقابل، اگر حجم SSL Inspection یا Threat Protection از ظرفیت قابلقبول این مدل بیشتر باشد، باید دستگاه بالاتری بررسی شود.
سناریوی کاربردی FortiGate FG-200F در یک سازمان
سناریو: دفتر مرکزی با چند شعبه و سوییچ 10GbE
فرض کنید یک سازمان دارای دفتر مرکزی، چند شعبه، سرورهای داخلی، سیستم مالی، تلفنهای تحت شبکه و چند گروه کاربری مجزا است.
در این طراحی، FG-200F میتواند در مرز شبکه برای اجرای Firewall Policy، مدیریت ارتباط اینترنت، تفکیک VLANها و ایجاد IPsec VPN میان شعب استفاده شود.
در صورت نیاز میتوان FortiAnalyzer را برای تحلیل لاگها و FortiManager را برای مدیریت متمرکز چند فایروال بررسی کرد.
قبل از انتخاب دستگاه باید سرعت ترافیک عبوری، تعداد Sessionها، سرویسهای امنیتی فعال و ظرفیت VPN اندازهگیری و محاسبه شود.
چکلیست خرید FortiGate FG-200F
قبل از درخواست پیشفاکتور، بهتر است موارد زیر مشخص باشند:
- سرعت اینترنت و ترافیک واقعی شبکه چقدر است؟
- تعداد کاربران و نشستهای همزمان چقدر خواهد بود؟
- چه مقدار ترافیک تحت IPS یا SSL Inspection قرار میگیرد؟
- چند پورت RJ45، SFP و SFP+ موردنیاز است؟
- چند ارتباط Site-to-Site VPN باید برقرار شود؟
- آیا دو دستگاه در معماری HA موردنیاز هستند؟
- ذخیرهسازی لاگ بهصورت مرکزی انجام میشود یا محلی؟
- کدام Bundle و مدت اشتراک FortiGuard مناسب است؟
- نسخه FortiOS موردنیاز با دستگاه سازگار است؟
- موجودی، گارانتی، تجهیزات جانبی و شرایط تحویل چیست؟
جمعبندی؛ آیا خرید FortiGate FG-200F انتخاب مناسبی است؟
فایروال Fortinet FortiGate FG-200F برای سازمانهایی طراحی شده است که علاوه بر امکانات NGFW، به رابطهای شبکه متنوع، Secure SD-WAN، IPsec VPN و قابلیت افزونگی نیاز دارند.
این مدل با Firewall Throughput برابر 27Gbps، ظرفیت IPS برابر 5Gbps، NGFW برابر 3.5Gbps و چهار رابط 10GE SFP+، برای پروژههای سازمانی قابل بررسی است. اما ظرفیت عملیاتی آن باید با سرویسهای امنیتی فعال و بار واقعی شبکه تطبیق داده شود.
اگر نیاز شبکه کمتر است، مدلهای پایینتر ممکن است انتخاب اقتصادیتری باشند. اگر نیز ترافیک امنیتی یا نیاز ارتباطی گستردهتر است، بررسی FG-400F یا FG-600F منطقی خواهد بود.
FARABORD TECH | ENTERPRISE NETWORK SECURITY
خرید و استعلام قیمت FortiGate FG-200F از فرابرد تک
فرابرد رایانه هوشمند آریانا در زمینه تأمین فایروالهای Fortinet و تجهیزات امنیت شبکه فعالیت میکند. برای بررسی مشخصات فنی FG-200F، انتخاب لایسنس FortiGuard و مقایسه مدلهای مناسب پروژه میتوانید با کارشناسان مجموعه تماس بگیرید.
قیمت، موجودی، شرایط گارانتی و تأمین دستگاه براساس مدل دقیق، نوع و مدت اشتراک و شرایط سفارش اعلام میشوند.
سؤالات متداول درباره FortiGate FG-200F
Firewall Throughput فایروال FG-200F چقدر است؟
برابر 27 / 27 / 11Gbps برای بستههای 1518، 512 و 64 بایتی در شرایط آزمون Fortinet است.
ظرفیت IPS و NGFW دستگاه چقدر است؟
IPS Throughput برابر 5Gbps، NGFW برابر 3.5Gbps و Threat Protection برابر 3Gbps اعلام شده است.
فایروال FortiGate 200F چند پورت 10GE دارد؟
دارای چهار اسلات 10GE SFP+ است که دو عدد آنها بهصورت پیشفرض برای FortiLink در نظر گرفته شدهاند.
FG-200F چند پورت RJ45 و SFP دارد؟
شانزده پورت GE RJ45 شبکه، دو پورت جداگانه MGMT و HA و هشت اسلات GE SFP دارد.
پردازنده فایروال FortiGate 200F چیست؟
از معماری شتابدهی سختافزاری مبتنی بر NP6XLite و پردازندههای CP9 استفاده میکند.
تفاوت FG-200F با FG-201F چیست؟
مدل FG-200F فاقد SSD داخلی است؛ اما FG-201F دارای حافظه SSD داخلی 480GB است.
آیا FortiGate 200F پاور Redundant دارد؟
بله. دارای دو منبع تغذیه AC با ساختار افزونگی 1+1 است؛ پاورهای استاندارد آن Hot-Swap نیستند.
آیا FG-200F بدون لایسنس FortiGuard کار میکند؟
بله. قابلیتهای پایه شبکه و فایروال قابل استفادهاند، اما برای سرویسهای امنیتی اشتراکی و بهروزرسانیهای مربوط، مجوز مناسب لازم است.
آیا FG-200F برای ارتباط VPN بین شعب مناسب است؟
از IPsec VPN و Secure SD-WAN پشتیبانی میکند. تناسب دستگاه به تعداد شعب، حجم ترافیک VPN و معماری شبکه بستگی دارد.
قیمت FortiGate FG-200F چگونه تعیین میشود؟
براساس موجودی، پارتنامبر، گارانتی، نوع لایسنس FortiGuard، مدت اشتراک و شرایط تأمین مشخص میشود. برای استعلام قیمت میتوانید با فرابرد تک تماس بگیرید.