FORTINET | NEXT-GENERATION FIREWALL
خرید فایروال Fortinet FortiGate FG-70G
فایروال فورتی گیت FortiGate FG-70G
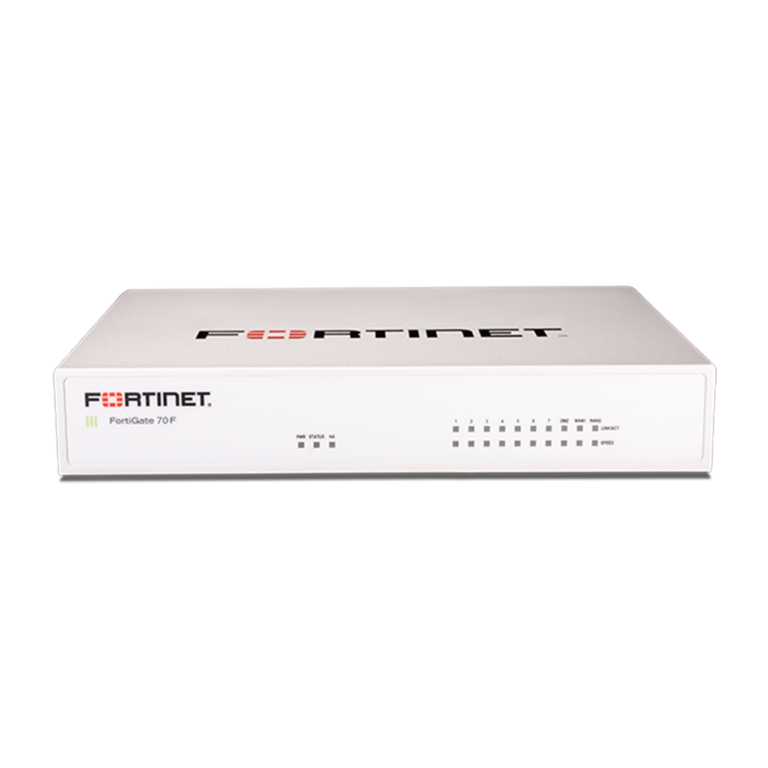
یکی از محصولات نسل G شرکت Fortinet است که با پردازنده اختصاصی SoC5 / SP5، سیستمعامل FortiOS و مجموعهای از امکانات امنیت شبکه برای حفاظت از دفاتر اداری، شعب سازمانی و زیرساختهای کوچک تا متوسط طراحی شده است.
این دستگاه قابلیتهای Next-Generation Firewall، Secure SD-WAN، IPsec VPN و مدیریت سیاستهای دسترسی را در یک پلتفرم رومیزی ارائه میدهد. توان پردازشی امنیتی، ده پورت گیگابیتی و امکان استفاده از سرویسهای FortiGuard باعث شده FG-70G برای شرکتهایی که به کنترل حرفهای ترافیک و امنیت ارتباطات نیاز دارند، گزینهای قابل بررسی باشد.
10 Gbps
Firewall Throughput
بررسی فایروال FortiGate FG-70G؛ امنیت نسل جدید برای شبکههای سازمانی
Fortinet FortiGate FG-70G برای مجموعههایی طراحی شده است که علاوه بر اتصال اینترنت، به کنترل ارتباط کاربران، تفکیک بخشهای شبکه، ارتباط امن بین شعب و اجرای سیاستهای امنیتی نیاز دارند. این فایروال میتواند در مرز شبکه سازمان قرار گیرد و ترافیک عبوری را مطابق قواعد تعریفشده در FortiOS مدیریت کند.
در شبکهای که کاربران اداری، سرورهای داخلی، تلفنهای VoIP و تجهیزات مختلف از یک زیرساخت مشترک استفاده میکنند، صرف داشتن اتصال اینترنت و یک روتر معمولی برای اجرای همه سیاستهای امنیتی کافی نیست. FG-70G امکان طراحی Firewall Policy، مدیریت VLAN، ارتباطات VPN و کنترل دسترسی میان بخشهای مختلف شبکه را فراهم میکند.
در کنار قابلیتهای پایه، استفاده از سرویسهای امنیتی FortiGuard متناسب با نوع اشتراک، امکان بهرهگیری از خدماتی مانند IPS، Antivirus و Web Filtering را فراهم میکند. به همین دلیل هنگام انتخاب این دستگاه، سختافزار و لایسنس باید در کنار یکدیگر بررسی شوند.
مزیت اصلی FG-70G چیست؟
ترکیب پردازنده امنیتی SoC5، ده پورت GE RJ45، ظرفیت IPS برابر 2.5Gbps و امکانات Secure SD-WAN و IPsec VPN، این مدل را برای شبکههایی که به امنیت یکپارچه و ارتباطات گیگابیتی نیاز دارند، به گزینهای قابلتوجه تبدیل کرده است.
برای مشاهده سایر محصولات این خانواده میتوانید به صفحه خرید فایروال Fortinet و تجهیزات فورتینت مراجعه کنید.
مشخصات فنی فایروال FortiGate FG-70G
جدول زیر مهمترین مشخصات سختافزاری و توان پردازشی FortiGate 70G را براساس اطلاعات رسمی Fortinet نشان میدهد. مقادیر عملکردی در شرایط آزمایش سازنده محاسبه شدهاند و با نوع ترافیک و سرویسهای فعال تغییر میکنند.
| مشخصات فنی | FortiGate FG-70G |
| برند | Fortinet |
| مدل / پارتنامبر | FG-70G |
| نوع دستگاه | NGFW / Secure SD-WAN |
| پردازنده امنیتی | Fortinet SoC5 / SP5 |
| شتابدهندههای سختافزاری | NP7Lite / CP10 |
| Firewall Throughput | 10 / 10 / 10 Gbps |
| IPS Throughput | 2.5 Gbps |
| NGFW Throughput | 1.5 Gbps |
| Threat Protection Throughput | 1.3 Gbps |
| SSL Inspection Throughput | 1.4 Gbps |
| IPsec VPN Throughput | 7.1 Gbps |
| Concurrent Sessions | 1,400,000 |
| New Sessions / Second | 100,000 |
| Firewall Policies | 5,000 |
| پورتهای شبکه | 10× GE RJ45 |
| پورتهای WAN پیشفرض | 2× GE RJ45 |
| رابطهای GE RJ45 داخلی | 6 عدد |
| پورت FortiLink پیشفرض | 2× GE RJ45 (A و B) |
| رابط فیبر SFP / SFP+ | ندارد |
| SSD داخلی | ندارد؛ مدل FG-71G دارای 64GB SSD است |
| سیستمعامل | FortiOS |
| منبع تغذیه | Single AC Power Supply |
| فرمفاکتور | Desktop |
نکته تخصصی درباره اعداد دیتاشیت
Firewall Throughput با شاخصهای IPS، NGFW و Threat Protection یکسان نیست. توان واقعی دستگاه به نوع ترافیک، اندازه بستهها، سرویسهای امنیتی فعال و طراحی Policyها وابسته است. بنابراین حداکثر سرعت 10Gbps در دیتاشیت به معنای سرعت 10Gbps هنگام فعال بودن تمام سرویسهای امنیتی نیست.
مشاهده دیتاشیت رسمی FortiGate / FortiWiFi 70G Series
پردازنده SoC5 در FortiGate 70G چه مزیتی دارد؟
فایروال FortiGate FG-70G به معماری پردازشی نسل پنجم Fortinet با نام SoC5 یا SP5 مجهز است. این معماری شامل پردازنده NP7Lite و پردازنده محتوای CP10 است که برای شتابدهی ترافیک شبکه و پردازشهای امنیتی طراحی شدهاند.
در شبکه سازمانی، فایروال باید همزمان ارتباطات کاربران، ترافیک اینترنت، سیاستهای دسترسی و ارتباطات VPN را مدیریت کند. استفاده از معماری اختصاصی Fortinet به اجرای این وظایف در یک دستگاه یکپارچه کمک میکند؛ هرچند میزان شتابدهی به ویژگیها و نوع ترافیک بستگی دارد.
تفاوت عملکرد سختافزار FG-70G با مدلهای کوچکتر فقط به عدد Firewall Throughput محدود نمیشود. ظرفیت پردازش IPS، نرخ ایجاد نشستهای جدید و توان اجرای سرویسهای امنیتی نیز در انتخاب فایروال برای شبکه در حال توسعه اهمیت دارند.
بررسی پورتهای FortiGate FG-70G و مدیریت شبکه
FG-70G دارای ده پورت گیگابیتی RJ45 است که در ساختار سختافزاری آن دو پورت با نام WAN1 و WAN2، شش رابط داخلی شمارهگذاریشده و دو رابط A و B برای FortiLink پیشبینی شدهاند. این ساختار برای اتصال لینکهای اینترنت، شبکه داخلی و سوئیچهای سازگار Fortinet انعطاف مناسبی فراهم میکند.
دو رابط FortiLink بهصورت پیشفرض برای ارتباط و مدیریت FortiSwitch در نظر گرفته شدهاند. استفاده از این قابلیت میتواند مدیریت سوئیچ و سیاستهای مربوط به زیرساخت شبکه را در اکوسیستم Fortinet یکپارچه کند. نقش رابطها با توجه به نسخه و تنظیمات FortiOS قابل مدیریت است.
باید توجه داشت که FG-70G فاقد رابط SFP و SFP+ داخلی است و تمام پورتهای شبکه آن گیگابیتی و مسی هستند. بنابراین برای شبکهای که به اتصال مستقیم فیبر یا لینک 10GbE نیاز دارد، باید معماری ارتباطات یا مدل جایگزین بهصورت دقیق بررسی شود.
آیا FG-70G پورت DMZ اختصاصی دارد؟
در چیدمان سختافزاری رسمی این مدل، پورت جداگانهای با برچسب DMZ معرفی نشده است. بااینحال میتوان متناسب با طراحی شبکه و تنظیمات FortiOS، یک رابط یا VLAN مستقل برای بخش DMZ تعریف کرد. این موضوع با داشتن پورت فیزیکی اختصاصی DMZ تفاوت دارد.
عملکرد امنیتی FG-70G؛ تفاوت Firewall، IPS و NGFW
یکی از مهمترین نکات در بررسی مشخصات فنی FortiGate FG-70G، تفاوت توان انتقال ترافیک با ظرفیت اجرای سرویسهای امنیتی است. این دستگاه Firewall Throughput برابر 10 / 10 / 10Gbps ارائه میدهد، اما ظرفیت IPS آن 2.5Gbps و توان NGFW برابر 1.5Gbps است.
شاخص Threat Protection با مقدار 1.3Gbps، سناریوی متفاوتی از پردازش امنیتی را نشان میدهد. برای شبکههایی که قصد فعالسازی بازرسی ترافیک، محافظت در برابر بدافزار و کنترل برنامهها را دارند، چنین شاخصهایی نسبت به سرعت خام فایروال اهمیت بیشتری پیدا میکنند.
برای مثال، یک شرکت ممکن است اینترنتی با پهنای باند مشخص داشته باشد، اما تنها بخشی از ترافیک آن تحت SSL Inspection قرار گیرد. ظرفیت مناسب فایروال باید براساس همین ترافیک واقعی، تعداد نشستها و سطح امنیت موردنیاز محاسبه شود، نه فقط سرعت اینترنت یا تعداد کارکنان.
Secure SD-WAN در FortiGate FG-70G؛ مدیریت هوشمند لینکهای اینترنت
قابلیت Secure SD-WAN در FG-70G امکان مدیریت ارتباطات WAN را بر مبنای سیاستهای شبکه و کیفیت لینک فراهم میکند. وجود دو پورت WAN پیشفرض باعث میشود این دستگاه برای سناریوهایی مانند استفاده از اینترنت اصلی و پشتیبان قابل بررسی باشد.
مدیر شبکه میتواند با تنظیم Performance SLA و شاخصهایی مانند Latency، Jitter و Packet Loss، کیفیت مسیرهای ارتباطی را بررسی کند. سپس میتوان مسیر مناسب برای سرویسهایی مانند VoIP، نرمافزارهای مالی و ارتباطات سازمانی را با توجه به نیاز پروژه انتخاب کرد.
Secure SD-WAN بهخودیخود کیفیت یک لینک ضعیف را افزایش نمیدهد؛ مزیت آن، فراهمکردن امکان انتخاب و مدیریت مسیرهای ارتباطی در شرایط مختلف است. استفاده مؤثر از این قابلیت به تنظیمات صحیح و وجود مسیرهای ارتباطی مناسب وابسته خواهد بود.
IPsec VPN در FG-70G؛ ارتباط امن میان دفتر مرکزی و شعب
فایروال FG-70G از IPsec VPN برای ایجاد ارتباطات رمزگذاریشده میان شبکههای سازمانی پشتیبانی میکند. ظرفیت IPsec VPN Throughput این مدل در شرایط آزمایش Fortinet برابر 7.1Gbps اعلام شده است.
برای سازمانی که دارای دفتر مرکزی و چند شعبه است، استفاده از IPsec VPN میتواند مسیر ارتباطی امنی برای تبادل اطلاعات و دسترسی به سرویسهای داخلی فراهم کند. همچنین سیاستهای Firewall برای تعیین دسترسی هر شعبه به منابع شبکه قابل استفاده هستند.
توان واقعی VPN به الگوریتمهای رمزنگاری، تعداد تونلها، اندازه بستهها و شرایط لینک وابسته است. به همین دلیل، پیش از انتخاب دستگاه باید میزان ترافیک VPN و برنامه توسعه ارتباطات سازمان بررسی شود.
لایسنس آنلاین FG-70G و سرویسهای امنیتی FortiGuard
انتخاب لایسنس متناسب با نیاز شبکه یکی از مراحل مهم در خرید فایروال FortiGate FG-70G است. این دستگاه بدون اشتراک FortiGuard نیز میتواند قابلیتهای پایه مانند Firewall Policy، Routing، NAT و IPsec VPN را ارائه دهد؛ اما استفاده از سرویسهای امنیتی اشتراکی و دریافت بهروزرسانیهای آنها به مجوز معتبر وابسته است.
بستههای رسمی FortiGuard در سطوح مختلفی مانند ATP، UTP و Enterprise Protection ارائه میشوند. این بستهها از نظر سرویسهایی مانند IPS، Antivirus، Web Filtering، DNS Filtering و امکانات پیشرفته امنیتی تفاوت دارند. انتخاب درست باید براساس نوع تهدیدات، سیاستهای کنترل دسترسی و نیاز واقعی سازمان انجام شود.
لایسنس آنلاین رسمی FortiGuard
لایسنس رسمی براساس مدل، سریال دستگاه، SKU و مدت قرارداد ثبت میشود. امکانات امنیتی و نحوه دریافت بهروزرسانیها به نوع Bundle و شرایط اشتراک بستگی دارد.
خدمات لایسنس آفلاین
مجوز رسمی قابل استفاده در محیط Air-Gap و خدمات آفلاین دستی الزاماً یکسان نیستند. قابلیتها، روش بهروزرسانی، محدودیتها و مدت پشتیبانی هر روش باید جداگانه مشخص شود.
فرابرد تک امکان بررسی و تأمین لایسنس آنلاین رسمی FortiGuard و خدمات آفلاین را متناسب با مدل دستگاه و شرایط پروژه فراهم میکند. پیش از انتخاب سرویس بهتر است مشخص شود سازمان به کدام امکانات امنیتی، چه مدت پشتیبانی و چه شیوهای برای بهروزرسانی نیاز دارد.
برای آشنایی کامل با تفاوت سرویسها میتوانید مقاله
راهنمای خرید و تمدید لایسنس FortiGuard
را مطالعه کنید.
مقایسه FortiGate FG-70G با FG-50G، FG-71G و FG-90G
انتخاب میان فایروالهای نسل G فورتینت باید براساس ظرفیت پردازشی، تعداد و نوع رابطهای شبکه، نیاز به ذخیرهسازی محلی لاگ و امکانات ارتباطی انجام شود. مدل بالاتر همیشه برای هر مجموعه ضروری نیست؛ مهم این است که سختافزار با بار کاری شبکه و برنامه توسعه آن هماهنگ باشد.
FG-70G در برابر FG-50G
FG-70G ده پورت گیگابیتی دارد، درحالیکه مدل FG-50G پنج پورت GE RJ45 ارائه میکند. همچنین ظرفیت IPS مدل 70G برابر 2.5Gbps و در 50G برابر 2.25Gbps است. بنابراین برای پروژههایی که به تعداد پورت بالاتر یا ظرفیت متفاوت نیاز دارند، بررسی FG-70G اهمیت بیشتری پیدا میکند.
مشخصات فنی و خرید FortiGate FG-50G ←
FG-70G در برابر FG-71G
این دو مدل از یک خانواده هستند و مشخصات اصلی پردازشی مشابهی دارند. تفاوت مهم آنها در ذخیرهسازی داخلی است؛ FG-70G فاقد SSD داخلی بوده و FG-71G دارای SSD داخلی 64GB است. اگر ثبت لاگ روی خود فایروال اهمیت دارد، این تفاوت باید در انتخاب لحاظ شود.
FG-70G در برابر FG-90G
مدل FG-90G از نظر ظرفیت IPS، NGFW و VPN بالاتر از FG-70G قرار میگیرد و از رابطهای پرسرعت 10GbE نیز پشتیبانی میکند. در مقابل، FG-70G برای شبکههایی با نیاز به رابطهای گیگابیتی و ظرفیت پردازش پایینتر قابل بررسی است.
مقایسه با فایروال FortiGate FG-90G ←
FG-70G یا FG-100F؛ کدام را انتخاب کنیم؟
FortiGate FG-100F از نسل F و FG-70G از نسل G است. FG-100F دارای شاسی رکمونت و رابطهای شبکه متنوع از جمله SFP و SFP+ است، اما FG-70G از معماری پردازشی جدیدتر SoC5 بهره میبرد. مقایسه این دو باید با توجه به نیاز پورتهای فیبر، نوع نصب، ظرفیت NGFW و معماری شبکه انجام شود.
اگر انتخاب میان این دو مدل مطرح است، صفحه مشخصات و خرید FortiGate FG-100F را نیز بررسی کنید.
فایروال FG-70G برای چه شبکههایی مناسب است؟
FortiGate 70G برای دفاتر اداری، شرکتهای خدماتی، سازمانهای دارای شعب، مجموعههای آموزشی و شبکههایی قابل بررسی است که به مدیریت حرفهای اینترنت و کنترل ارتباط کاربران نیاز دارند. وجود ده پورت گیگابیتی و امکانات FortiOS میتواند در طراحی شبکههایی با چند بخش مستقل و سیاستهای دسترسی متفاوت مفید باشد.
در سازمانهایی که تلفنهای VoIP، سامانههای مالی، سرورهای داخلی و کاربران مهمان از یک زیرساخت استفاده میکنند، تفکیک منطقی شبکه و کنترل ارتباطات اهمیت زیادی دارد. با استفاده از Policyها و تنظیمات VLAN میتوان دسترسی بخشهای مختلف را مطابق نیاز عملیاتی سازمان مدیریت کرد.
تعداد کاربران بهتنهایی معیار انتخاب FG-70G نیست. مجموعهای با کاربران محدود اما ارتباطات VPN سنگین، ممکن است به ظرفیت بیشتری نسبت به شرکتی با تعداد کاربران بیشتر و ترافیک سبک نیاز داشته باشد. برای انتخاب مناسب باید سرعت اینترنت، سرویسهای امنیتی فعال و ترافیک واقعی مشخص شوند.
سناریوی کاربردی FG-70G در یک شبکه چندشعبهای
سناریو: دفتر اداری با دو لینک اینترنت و ارتباط VPN
فرض کنید یک شرکت دارای دفتر مرکزی، یک شعبه، سیستم مالی، تلفنهای IP و دو ارتباط اینترنت است. این مجموعه میخواهد در صورت افت کیفیت یکی از لینکها، ارتباطات مهم را از مسیر مناسب عبور دهد و دسترسی شعبه به سرورهای داخلی را بهصورت کنترلشده برقرار کند.
در چنین ساختاری میتوان FG-70G را برای اعمال سیاستهای امنیتی، پیادهسازی IPsec VPN و مدیریت مسیرهای ارتباطی با Secure SD-WAN بررسی کرد. در صورت استفاده از سرویسهای FortiGuard، قابلیتهای حفاظتی متناسب با نوع اشتراک نیز به طراحی امنیتی اضافه میشوند.
پیش از اجرا باید ظرفیت ترافیک VPN، نیازهای امنیتی، نوع ارتباط دو طرف و شرایط توسعه شبکه بررسی شود. این سناریو نمونهای از کاربرد دستگاه است و جایگزین طراحی اختصاصی زیرساخت نیست.
پیش از انتخاب FortiGate FG-70G چه مواردی را بررسی کنیم؟
پیش از انتخاب FG-70G، مهم است مشخص شود چه میزان از ترافیک اینترنت و شبکه داخلی از فایروال عبور میکند و کدام سرویسهای امنیتی فعال خواهند بود. اگر قصد استفاده از IPS، Web Filtering، Antivirus و SSL Inspection وجود دارد، ظرفیت NGFW و Threat Protection باید در کنار Firewall Throughput بررسی شود.
موضوع دیگر نوع اتصال شبکه است. FG-70G دارای ده پورت GE RJ45 است، اما پورت SFP یا 10GbE داخلی ندارد. بنابراین زیرساختی که به اتصال مستقیم فیبر یا شبکه ۱۰ گیگابیتی نیاز دارد باید از نظر تجهیزات جانبی و انتخاب مدل جایگزین بررسی شود.
در نهایت، نوع لایسنس FortiGuard، روش ثبت و نگهداری لاگها، تعداد تونلهای VPN و برنامه توسعه سازمان تعیین میکنند که این مدل انتخاب مناسبی است یا بهتر است فایروال بزرگتری در نظر گرفته شود.
جمعبندی؛ چرا FortiGate FG-70G انتخابی قابلتوجه است؟
Fortinet FortiGate FG-70G با پردازنده SoC5، ظرفیت IPS برابر 2.5Gbps، توان NGFW معادل 1.5Gbps، ده پورت گیگابیتی و پشتیبانی از Secure SD-WAN و IPsec VPN، مجموعهای از قابلیتهای امنیتی و ارتباطی را برای شبکههای سازمانی کوچک تا متوسط فراهم میکند.
مزیت این مدل، ارائه امکانات مدیریتی FortiOS و قابلیتهای امنیت شبکه در یک دستگاه رومیزی است. برای شرکتهایی که به تفکیک دسترسی، مدیریت چند لینک اینترنت و ارتباط امن بین شعب نیاز دارند، FG-70G میتواند گزینهای متناسب با نیاز باشد؛ به شرط آنکه ظرفیت سختافزار و محدودیت رابطهای آن با پروژه هماهنگ باشد.
FARABORD TECH | ENTERPRISE NETWORK SECURITY
خرید FortiGate FG-70G از فرابرد تک
فرابرد رایانه هوشمند آریانا در زمینه تأمین تجهیزات امنیت شبکه و فایروالهای Fortinet فعالیت میکند. برای بررسی مشخصات فنی FG-70G، مقایسه با مدلهای FG-50G، FG-71G و FG-90G و انتخاب لایسنس مناسب FortiGuard میتوانید با کارشناسان فرابرد تک مشورت کنید.
انتخاب صحیح فایروال زمانی انجام میشود که ظرفیت پردازش امنیتی، نوع ارتباطات و برنامه توسعه شبکه با یکدیگر بررسی شوند. کارشناسان فرابرد میتوانند در تطبیق مدل و لایسنس با نیاز پروژه راهنمایی کنند.
تماس با کارشناس فروش: 02191097707
سؤالات متداول درباره FortiGate FG-70G
پردازنده فایروال FortiGate FG-70G چیست؟
این مدل از پردازنده امنیتی Fortinet SoC5 یا SP5 بههمراه شتابدهندههای NP7Lite و CP10 استفاده میکند.
سرعت فایروال FG-70G چقدر است؟
Firewall Throughput دستگاه برابر 10 / 10 / 10Gbps است. ظرفیت IPS برابر 2.5Gbps و NGFW برابر 1.5Gbps اعلام شده است. این اعداد به شرایط تست سازنده مربوط هستند.
FortiGate FG-70G چند پورت شبکه دارد؟
دارای ده پورت GE RJ45 شامل دو رابط WAN، شش رابط داخلی و دو پورت A و B با نقش FortiLink پیشفرض است.
تفاوت FG-70G و FG-71G چیست؟
تفاوت اصلی در ذخیرهسازی داخلی است. FG-71G دارای SSD داخلی 64GB بوده و FG-70G فاقد SSD داخلی است.
آیا FG-70G پورت 10G یا SFP دارد؟
خیر. مدل پایه FG-70G دارای ده پورت گیگابیتی RJ45 است و رابط SFP یا 10GbE داخلی ارائه نمیکند.
آیا FG-70G بدون لایسنس FortiGuard کار میکند؟
بله. قابلیتهای پایه مانند Firewall Policy، NAT، Routing و IPsec VPN قابل استفاده هستند، اما برخی سرویسهای امنیتی و بهروزرسانیهای آنها نیازمند اشتراک معتبر هستند.
لایسنس آنلاین FG-70G چه کاربردی دارد؟
لایسنس آنلاین رسمی FortiGuard بسته به نوع Bundle امکان استفاده از سرویسهای امنیتی اشتراکی و دریافت بهروزرسانیهای مربوط را فراهم میکند.
آیا FG-70G برای ارتباط بین شعب مناسب است؟
این مدل از IPsec VPN و Secure SD-WAN پشتیبانی میکند و برای شبکههای چندشعبهای قابل بررسی است. ظرفیت نهایی باید براساس ترافیک واقعی، تعداد تونلها و سیاستهای امنیتی مشخص شود.